Cybersicherheit · Stand 15. Oktober 2026
Cyberangriff auf Seetelhotels: Was Gäste jetzt wissen sollten
Die Hotelgruppe von der Insel Usedom ist Ziel eines Ransomware-Angriffs geworden. Festgestellt wurde er am 10. Oktober, spätestens seit dem 14. Oktober informiert das Unternehmen öffentlich. Was über Buchungen und mögliche Datenabflüsse bekannt ist und wie Gäste gefälschte Zahlungsaufforderungen erkennen.
- Angriff am 10. Oktober festgestellt, Teile der IT-Systeme verschlüsselt
- Datenabfluss laut Unternehmen weder bestätigt noch ausgeschlossen
- Hotelbetrieb läuft laut Unternehmen weiter, Verzögerungen bei E-Mail, Telefon und Buchungen
Die Hotelgruppe Seetelhotels von der Insel Usedom ist Opfer eines Ransomware-Angriffs geworden. Die eigene IT-Abteilung stellte am Samstag, 10. Oktober 2026, einen unerlaubten Zugriff auf interne IT-Systeme fest. Spätestens seit dem 14. Oktober informiert das Unternehmen auf einer eigenen Informationsseite, am 15. Oktober folgte eine Pressemitteilung. Die Angreifer haben Teile der IT-Systeme und Daten verschlüsselt. Ob dabei auch persönliche Daten von Gästen abgeflossen sind, untersucht ein externer IT-Forensiker. Ausschließen kann Seetel das nach eigenen Angaben nicht.
Für alle, die einen Aufenthalt gebucht haben oder schon einmal Gast waren, stellen sich damit drei Fragen: Funktioniert meine Buchung? Welche Daten könnten betroffen sein? Und wie erkenne ich gefälschte Nachrichten, die den Vorfall ausnutzen? Dieser Beitrag beantwortet sie auf Grundlage der offiziellen Angaben, ordnet die Rechte nach der Datenschutz-Grundverordnung ein und zeigt, welche Schutzmaßnahmen Behörden und Verbraucherschützer empfehlen.
Stand: 15. Oktober 2026, nachmittags. Grundlage sind die Informationsseite der Seetelhotels mit FAQ (Stand 14. Oktober), die Pressemitteilung vom 15. Oktober, Berichte von NDR, Ostsee-Zeitung und Ostdeutscher Allgemeiner sowie Hinweise von BSI, Polizei und Datenschutzaufsicht. Angaben zum Vorfall stammen überwiegend vom Unternehmen selbst. Die forensische Untersuchung läuft noch, die Lage kann sich mit neuen Ergebnissen ändern.
Das Wichtigste in 20 Sekunden
Betrieb läuft laut Seetel weiter
Laut Unternehmen werden die Häuser ohne größere Einschränkungen weitergeführt. Betroffen seien einzelne Kommunikationskanäle und Verwaltungsprozesse.
Behörden eingeschaltet
Seetel hat nach eigenen Angaben Anzeige beim Landeskriminalamt erstattet und die Datenschutzaufsicht in Mecklenburg-Vorpommern vorab informiert.
Datenabfluss ungeklärt
Ob Kunden- und Buchungsdaten abgeflossen sind, prüft die Forensik noch. Eine Veröffentlichung von Gästedaten ist nicht bekannt.
Vorsicht bei Zahlungsaufforderungen
Seetel warnt vor E-Mails und WhatsApp-Nachrichten, die zu Überweisungen auf geänderte Kontoverbindungen auffordern.
Was bisher über den Angriff bekannt ist
Nach Angaben der Seetelhotels bemerkte die IT-Abteilung am Samstag, 10. Oktober 2026, einen unerlaubten Zugriff auf interne IT-Systeme. Das Unternehmen spricht von einem Ransomware-Angriff: Die Angreifer haben Teile der IT-Systeme und Daten verschlüsselt. Der Angriff sei frühzeitig entdeckt und abgebrochen worden. Die betroffenen Systeme wurden isoliert und vom Netz genommen, alle Internet- und Netzwerkverbindungen getrennt.
Im FAQ der Informationsseite steht abweichend Samstag, der 11. Oktober. Der 11. Oktober 2026 war allerdings ein Sonntag, und Haupttext, Pressemitteilung und Ostsee-Zeitung nennen übereinstimmend den 10. Oktober. Vermutlich handelt es sich um einen Tippfehler. Wie die Angreifer ins Netz gelangten, welche Schadsoftware sie eingesetzt haben und wer dahintersteckt, hat Seetel nicht mitgeteilt.
„Eine Lösegeldforderung liegt bisher nicht vor.“
Seetelhotels im FAQ der Gästeinformation, Stand 14. Oktober 2026
Die Frage, ob das Unternehmen erpresst werde, beantwortet Seetel mit Nein. Ransomware ist allerdings in aller Regel genau darauf angelegt, Opfer zu einer Zahlung zu bewegen. Das „bisher“ in der Antwort zeigt, dass sie nur den aktuellen Stand beschreibt. Sollten sich die Angreifer melden, will Seetel den Empfehlungen des Bundeskriminalamts folgen und keinen Kontakt aufnehmen. Ein Bekennerschreiben oder einen Eintrag auf einer Erpresserseite haben seriöse Medien bis zum Nachmittag des 15. Oktober nicht gemeldet.
- 10. Okt. 2026Angriff festgestelltDie IT-Abteilung bemerkt den unerlaubten Zugriff. Betroffene Systeme werden isoliert und vom Netz getrennt.
- 13. Okt.72-Stunden-FristRechnerisches Ende der Meldefrist nach Art. 33 DSGVO. Laut Seetel ging fristgerecht eine Vorabmeldung an die Datenschutzaufsicht.
- 14. Okt.GästeinformationInformationsseite mit 13 Fragen und Antworten. Am Abend berichtet die Ostsee-Zeitung; ein früherer Medienbericht ist uns nicht bekannt.
- 15. Okt.PressemitteilungSeetel veröffentlicht eine Pressemitteilung, NDR und Ostdeutsche Allgemeine berichten.
- nächste TageNeuaufbau der SystemeLaut FAQ werden die betroffenen Systeme komplett neu aufgesetzt; bis dahin sollen Ausweichprozesse laufen.
- offenErgebnis der ForensikKlärung, ob und welche Daten abgeflossen sind. Betroffene sollen dann konkret informiert werden.
Wer hinter den Seetelhotels steht
Die Seetel-Gruppe, die sich selbst SEETELHOTELS schreibt, wurde 1992 gegründet und hat ihren Sitz in Bansin, einem Ortsteil von Heringsdorf auf Usedom. Laut Unternehmen gehören 16 Häuser auf Usedom und Mallorca dazu, darunter Hotels in den Kaiserbädern Ahlbeck, Heringsdorf und Bansin sowie mehrere Ferienresidenzen. Mit knapp 500 Mitarbeitenden ist Seetel nach eigenen Angaben der zweitgrößte Arbeitgeber im Tourismus in Mecklenburg-Vorpommern. Zimmer- oder Gästezahlen nennt die Pressemitteilung nicht.
Was der Angriff für Buchungen und Aufenthalte bedeutet
Laut Unternehmen läuft der Hotelbetrieb weiter. Spürbar ist der Angriff vor allem in der Kommunikation und Verwaltung. Die Übersicht fasst zusammen, was Seetel für Gäste angibt und was offen bleibt.
| Bereich | Angabe des Unternehmens | Was das für dich heißt |
|---|---|---|
| Hotelbetrieb | läuft ohne größere Einschränkungen weiter | Aufenthalte laufen laut Pressemitteilung weitgehend wie gewohnt |
| E-Mail und Telefon | längere Warte- und Antwortzeiten | Geduld einplanen, wichtige Fragen frühzeitig stellen |
| Buchungen und Anfragen | können sich verzögern, weil Daten und Systeme nicht durchgehend verfügbar sind | Buchungsbestätigung aufbewahren und griffbereit halten |
| Betroffene IT-Systeme | werden komplett neu aufgesetzt, bis dahin gelten Ausweichprozesse | laut FAQ voraussichtlich noch einige Tage |
| Anreise, Check-in, Zahlung vor Ort | keine Angabe | bei Unsicherheit über bekannte Kontaktwege beim Hotel nachfragen |
| Private Geräte der Gäste | nach jetzigem Stand nicht betroffen | wer unsicher ist, kann einen Virenscan durchführen |
Zu Stornierungen, Anzahlungen und der Kartenzahlung vor Ort äußert sich Seetel nicht konkret. Wer Fragen zu einer bestehenden Buchung hat, sollte das Hotel über die Kontaktdaten aus der Buchungsbestätigung oder über die selbst im Browser aufgerufene Website seetel.de erreichen, nicht über Nummern oder Links aus unaufgeforderten Nachrichten. Beim Wiederaufbau der Systeme geht nach Angaben des Unternehmens Sicherheit vor Schnelligkeit.
Kontakt für Fragen zum Vorfall: Die Informationsseite nennt die E-Mail-Adresse information@seetel.de und die Mobilfunknummer +49 151 18704749. Gleiche beide Angaben vor einer Kontaktaufnahme selbst auf seetel.de ab, denn Betrüger nutzen solche Vorfälle gezielt aus und arbeiten dabei mit gefälschten Kontaktdaten.
Gästedaten: was bekannt ist und was nicht
Ob Daten abgeflossen sind, ist laut Seetel noch nicht geklärt. Die Forensiker werten dazu Systemprotokolle aus. Weil Angreifer bei solchen Attacken üblicherweise auch Daten herunterladen, kann das Unternehmen einen Abfluss nach eigenen Angaben aber nicht vollständig ausschließen. Genannt werden mehrere Kategorien, die betroffen sein könnten:
| Kategorie | Wen es betrifft | Status |
|---|---|---|
| Kunden- und Buchungsdaten | Gäste | möglich, nicht bestätigt |
| Interne Verwaltungsdaten | Unternehmen | möglich, nicht bestätigt |
| Daten aus der Personalverwaltung | Mitarbeitende | möglich, nicht bestätigt |
| Kontaktdaten und Dokumente von Geschäftspartnern | Lieferanten und Partner | möglich, nicht bestätigt |
| Bank- und Zahlungsdaten | Gäste | nur für den Fall einer Betroffenheit erwähnt; ob sie in den betroffenen Systemen lagen, ist offen |
Wichtig für die Einordnung: Im Raum steht ein möglicher, aber nicht bestätigter Datenabfluss. Dass Gästedaten im Netz aufgetaucht seien, hat keine seriöse Quelle berichtet. Bestätigt sich eine Betroffenheit, will Seetel die betroffenen Personen konkret über die Datenkategorien informieren, etwa wenn Adresse, Geburtsdatum oder Telefonnummer betroffen sind, und dabei Risiken wie Identitätsdiebstahl sowie passende Schutzmaßnahmen erklären.
Aufmerksam sein sollten auch Beschäftigte und Geschäftspartner. Die Informationsseite nennt neben dem Hotelbetrieb ausdrücklich die Personalverwaltung, und das FAQ weist darauf hin, dass Angreifer auch Passwörter eingesehen haben könnten, und rät, Passwörter zu ändern, ausdrücklich auch dienstlich verwendete. Wo ein Passwort mehrfach verwendet wird, sollte es überall geändert werden.
Behörden, Forensik und Meldepflichten
Nach eigenen Angaben hat Seetel Anzeige beim Landeskriminalamt erstattet und eine fristgerechte Vorabmeldung an die Datenschutzaufsicht des Landes Mecklenburg-Vorpommern geschickt. Wann genau, nennt das Unternehmen nicht. Laut NDR ermittelt das LKA. Eine eigene Stellungnahme des LKA oder des Landesdatenschutzbeauftragten zu dem Fall haben wir nicht gefunden.
Für die forensische Untersuchung ist ein externer IT-Sicherheitsdienstleister beauftragt, den Seetel als vom Bundesamt für Sicherheit in der Informationstechnik (BSI) empfohlen beschreibt. Seinen Namen nennt das Unternehmen nicht. Das BSI selbst untersucht den Fall nach den vorliegenden Informationen nicht. Auf Basis der Ergebnisse will Seetel die eigenen Schutzvorkehrungen erweitern; hundertprozentige Sicherheit gebe es nicht.
Die Vorabmeldung hat einen rechtlichen Hintergrund. Nach Art. 33 der Datenschutz-Grundverordnung muss der Verantwortliche eine Verletzung des Schutzes personenbezogener Daten unverzüglich und möglichst binnen 72 Stunden, nachdem sie ihm bekannt wurde, der zuständigen Aufsichtsbehörde melden, es sei denn, sie führt voraussichtlich zu keinem Risiko für die Rechte und Freiheiten der Betroffenen. Auch eine Verschlüsselung personenbezogener Daten durch Angreifer kann eine solche Verletzung sein, weil die Daten zeitweise nicht verfügbar sind. Details dürfen schrittweise nachgereicht werden. Bei einer Feststellung am 10. Oktober endete diese Frist rechnerisch am 13. Oktober. Ob die Meldung tatsächlich rechtzeitig einging, lässt sich von außen nicht prüfen.
Eine zweite Pflicht betrifft Gäste direkt: Besteht voraussichtlich ein hohes Risiko für ihre Rechte und Freiheiten, müssen Betroffene nach Art. 34 DSGVO unverzüglich persönlich benachrichtigt werden. Ausnahmen gelten etwa, wenn die Daten wirksam verschlüsselt waren oder das hohe Risiko nachträglich beseitigt wurde; wäre eine Einzelbenachrichtigung unverhältnismäßig aufwendig, genügt eine öffentliche Bekanntmachung. Die Informationsseite und die Pressemitteilung sind derzeit eine vorsorgliche Information an alle. Ob eine individuelle Benachrichtigung nötig wird, hängt vom Ergebnis der Forensik ab.
Gefälschte Nachrichten erkennen
Für Gäste ist die größte unmittelbare Gefahr nach unserer Einschätzung nicht der Angriff selbst, sondern Betrug, der ihn ausnutzt. Seetel warnt ausdrücklich vor E-Mails und Chatnachrichten, etwa über WhatsApp, die angeblich von den Seetelhotels oder von Mitarbeitenden stammen und zu ungewöhnlichen Handlungen auffordern, insbesondere zu Überweisungen auf geänderte Kontoverbindungen. Nach eigener Darstellung fragt Seetel niemals per E-Mail oder Chat nach Passwörtern oder Bankdaten.
Wie solche Maschen funktionieren, zeigen Fälle aus diesem Jahr, für die kein Zusammenhang mit Seetel bekannt ist. Nach Datenabflüssen bei Buchungsportalen, Branchendienstleistern und aus E-Mail-Konten von Beherbergungsbetrieben erhielten Gäste in Mecklenburg-Vorpommern laut Landesdatenschutzbeauftragtem Nachrichten, die echten Hotelmitteilungen stark ähnelten und korrekte Aufenthaltsdaten enthielten. Die Verbraucherzentrale Hamburg beschreibt ein ähnliches Muster bei Buchungsplattformen: Kurz nach einer echten Buchung melden sich Betrüger und verlangen, Kartendaten über einen Link erneut zu bestätigen. Diese Warnzeichen solltest du kennen:
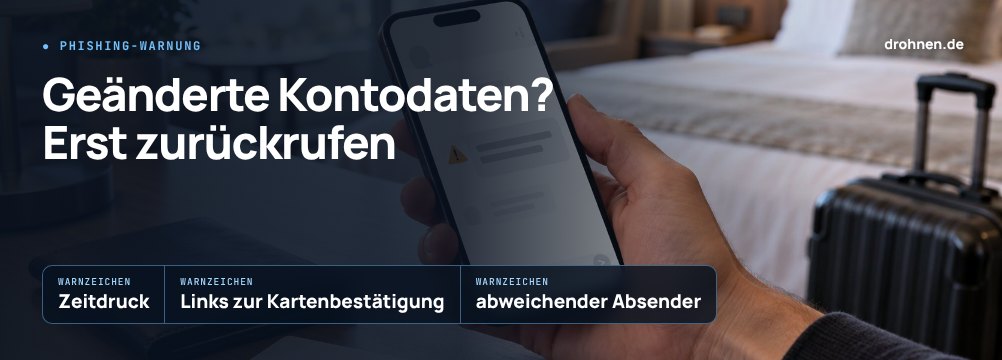
Geänderte Bankverbindung
Eine Nachricht nennt ein neues Konto für Anzahlung, Restzahlung oder Rückerstattung. Genau davor warnt Seetel am deutlichsten.
Zeitdruck und Drohungen
Angeblich wird die Buchung storniert, wenn du nicht innerhalb weniger Stunden zahlst oder Daten bestätigst.
Links zur Kartenbestätigung
Du sollst Kreditkartendaten über einen Link erneut eingeben. Korrekte Buchungsdetails in der Nachricht sind kein Beweis für Echtheit.
Abweichender Absender
Anzeigename und Absenderadresse passen nicht zusammen, oder ein Chat kommt von einer unbekannten Nummer. Seetel rät, Anzeigename und Absenderadresse abzugleichen.
Was Gäste jetzt tun sollten
Welche Schritte sinnvoll sind, hängt davon ab, ob du nur gebucht hast, früher Gast warst oder bereits eine verdächtige Nachricht erhalten hast. Die folgenden Hinweise fassen die Empfehlungen von Seetel, BSI, Polizei, Landesdatenschutzbeauftragtem und Verbraucherzentralen zusammen. Wähle deine Situation:
Aufenthalt gebucht
- Betrieb läuft laut Seetel weiter: Aufenthalte laufen laut Pressemitteilung weitgehend wie gewohnt. Rechne mit längeren Antwortzeiten bei E-Mail und Telefon.
- Keine Zahlung auf neue Konten: Überweise nichts auf eine Kontoverbindung, die dir per Nachricht neu mitgeteilt wird, bevor du telefonisch über eine bekannte Nummer nachgefragt hast.
- Unterlagen sichern: Halte die Buchungsbestätigung mit den ursprünglichen Kontaktdaten griffbereit.
Früher Gast gewesen
- Umsätze prüfen: Kontrolliere Konto- und Kreditkartenumsätze in den kommenden Wochen und melde Auffälligkeiten sofort deiner Bank.
- Passwörter erneuern: Ändere mehrfach verwendete Passwörter und, falls vorhanden, das Passwort eines Kundenkontos bei Seetel. Aktiviere wo möglich die Zwei-Faktor-Anmeldung.
- Auf Benachrichtigung achten: Bestätigt sich eine Betroffenheit, will Seetel informieren. Achte darauf, dass auch diese Information über bekannte Kanäle kommt.
Verdächtige Nachricht erhalten
- Nicht reagieren: Nicht antworten, keine Links und Anhänge öffnen, keine QR-Codes scannen und nichts bezahlen.
- Beweise sichern: Mache einen Screenshot mit Datum und Absender. Melden kannst du die Nachricht an information@seetel.de; gleiche die Adresse zuvor auf seetel.de ab.
- Selbst nachfragen: Kläre den Inhalt über die Nummer aus deiner Buchungsbestätigung, nicht über die Kontaktdaten in der Nachricht.
Schon gezahlt oder Daten eingegeben
- Karte sperren: Bei weitergegebenen Kartendaten sofort die Bank informieren oder den Sperr-Notruf 116 116 wählen (aus dem Ausland +49 116 116 oder +49 30 4050 4050), sofern deine Bank angeschlossen ist.
- Bank einschalten: Nach einer Überweisung an Betrüger umgehend die eigene Bank kontaktieren und den Vorgang schildern.
- Anzeige erstatten: Bei der örtlichen Polizei oder online über die Onlinewache. Laut Seetel sollst du dich nach einem Klick auf einen verdächtigen Link außerdem umgehend an information@seetel.de wenden.
Beschäftigte und Geschäftspartner
- Auch betroffen sein können: Seetel nennt ausdrücklich Daten aus der Personalverwaltung sowie Kontaktdaten und Dokumente von Geschäftspartnern.
- Zugänge sichern: Dienstlich und privat mehrfach genutzte Passwörter ändern, Zwei-Faktor-Anmeldung aktivieren.
- Rechnungen prüfen: Zahlungsaufforderungen mit geänderten Bankverbindungen vor der Überweisung telefonisch über einen bekannten Kontakt bestätigen lassen.
Checkliste für Gäste
0 von 6 erledigt
Welche Rechte Gäste nach der DSGVO haben
Solange die Forensik läuft, ist offen, ob überhaupt Gästedaten betroffen sind. Bestimmte Rechte kannst du aber unabhängig davon nutzen. Die Übersicht ist eine allgemeine Einordnung und keine Rechtsberatung.
| Recht | Grundlage | Was es bedeutet |
|---|---|---|
| Auskunft | Art. 15 | Bestätigung, ob und welche Daten über dich verarbeitet werden, samt Zweck, Empfängern und Speicherdauer, dazu eine Kopie der Daten |
| Antwortfrist | Art. 12 Abs. 3 | unverzüglich, spätestens innerhalb eines Monats; eine Verlängerung um weitere zwei Monate ist nur bei komplexen oder zahlreichen Anträgen möglich und muss innerhalb des ersten Monats begründet mitgeteilt werden |
| Benachrichtigung | Art. 34 | persönliche Information bei voraussichtlich hohem Risiko, mit wahrscheinlichen Folgen und ergriffenen Maßnahmen; Ausnahmen etwa bei wirksamer Verschlüsselung |
| Beschwerde | Art. 77 | bei einer Datenschutzaufsicht, etwa in Mecklenburg-Vorpommern oder am eigenen Wohnort |
| Schadensersatz | Art. 82 | Ersatz materieller und immaterieller Schäden, die durch einen Verstoß gegen die DSGVO entstanden sind |
Eine Auskunft nach Art. 15 kannst du jederzeit verlangen. Aussagekräftiger dürfte sie allerdings sein, sobald erste Ergebnisse der Forensik vorliegen. Ob ein Anspruch auf Schadensersatz besteht, lässt sich derzeit nicht sagen. Er setzt einen Verstoß gegen die DSGVO, einen Schaden und einen Zusammenhang zwischen beidem voraus.
Die Rechtsprechung zieht dabei Grenzen in beide Richtungen. Der Europäische Gerichtshof hat 2023 im Fall der bulgarischen Steuerbehörde entschieden, dass ein erfolgreicher Hackerangriff allein noch nicht beweist, dass die Schutzmaßnahmen des Verantwortlichen ungeeignet waren (C-340/21). In einem Schadensersatzprozess muss allerdings der Verantwortliche die Eignung seiner Maßnahmen nachweisen, und schon die Befürchtung eines Missbrauchs der eigenen Daten kann ein immaterieller Schaden sein, sofern sie im Einzelfall begründet ist. Der Bundesgerichtshof hat 2024 in einem Fall von massenhaft abgegriffenen Facebook-Profildaten entschieden, dass auch ein kurzer Kontrollverlust über eigene Daten ein Schaden sein kann; in seinen Hinweisen an das Berufungsgericht hielt er dort einen Ausgleich in einer Größenordnung von 100 Euro für unbedenklich (VI ZR 10/24). Auf einen Ransomware-Angriff lässt sich dieser Fall nicht direkt übertragen.
Einordnung: Ein Schadensersatzanspruch ist nicht ausgeschlossen, hängt aber vom Einzelfall und vom Ergebnis der Untersuchung ab. Wer Ansprüche prüfen lassen will, kann sich an eine Verbraucherzentrale oder eine Anwältin beziehungsweise einen Anwalt für Datenschutzrecht wenden.
Zuständige Aufsichtsbehörde: Der Landesbeauftragte für Datenschutz und Informationsfreiheit Mecklenburg-Vorpommern, Werderstraße 74a, 19055 Schwerin, Telefon +49 385 59494 0. Beschwerden sind nach Art. 77 DSGVO auch bei der Datenschutzaufsicht deines Wohnorts möglich.
Hotels als Angriffsziel: Vorfälle 2025 und 2026
Der Angriff auf Seetel ist in der Branche kein Einzelfall. Ein Zusammenhang mit den folgenden Vorfällen ist nicht belegt. Sie zeigen aber, dass Hotels und ihre IT-Dienstleister seit einiger Zeit verstärkt ins Visier geraten, und erklären, warum die Phishing-Warnung so deutlich ausfällt.
| Zeitraum | Betroffene | Art | Folgen laut Berichten |
|---|---|---|---|
| Mai 2025 | arcona Hotels & Resorts, Rostock | Ransomware | Standorte vom Netz, Kassen und Telefonie eingeschränkt, später Datenabfluss gemeldet |
| Feb./März 2026 | Hotel-Datenbankdienstleister, mehrere Hotels in MV | Cyberangriff | Namen, Adressen und Buchungsdaten abgeflossen (laut LfDI MV) |
| April 2026 | Booking.com | unbefugter Zugriff | Buchungsdaten betroffen, Reservierungs-PINs zurückgesetzt, Warnung vor Phishing |
| April 2026 | BWH Hotels (Best Western) | Angriff über eine Web-Anwendung | Reservierungsdaten, laut Unternehmen keine Zahlungsdaten |
| Juni 2026 | Lindner Hotels | Cyberangriff | Daten im Darknet angeboten, betroffen vor allem Mitarbeitende und Partner |
| Juli 2026 | Dienstleister der Hotelbranche, Betriebe in MV | Hackerangriff | Stamm- und Buchungsdaten, nach damaligem Stand keine Zahlungsdaten (laut LfDI MV) |
| Sept. 2026 | Maritim Hotels über einen Buchungsdienstleister | Datenabfluss beim Drittanbieter | Kontakt- und Buchungsdaten, laut Leserbericht danach WhatsApp-Phishing mit echten Buchungsdaten |
Auch die Behördenzahlen zeigen, wie verbreitet Erpressungssoftware ist. Für 2024 zählte das Bundeskriminalamt 950 angezeigte Ransomware-Angriffe; rund 80 Prozent trafen nach BKA-Angaben, die der BSI-Lagebericht 2025 aufgreift, kleine und mittlere Unternehmen. Für 2025 weist das Bundeslagebild Cybercrime 1.041 angezeigte Angriffe aus, rund zehn Prozent mehr als im Vorjahr. Erfasst sind jeweils nur Fälle, die bei der Polizei angezeigt wurden.
Was Ransomware ist
Ransomware ist Schadsoftware, die Daten und Systeme verschlüsselt und damit unbrauchbar macht. Die Täter verlangen anschließend Geld für die Entschlüsselung. Häufig kopieren sie vorher Daten und drohen zusätzlich mit deren Veröffentlichung, um den Druck zu erhöhen. Unternehmen mit funktionierenden Sicherungen können ihre Systeme neu aufsetzen, ohne zu zahlen, was allerdings Zeit kostet. Dass Cyberangriffe nicht nur Daten treffen, sondern auch den Alltag, zeigt unser Bericht über manipulierte Kühlanlagen in französischen Supermärkten.
Häufige Fragen zum Cyberangriff auf Seetelhotels
Wann wurden die Seetelhotels angegriffen?
Die IT-Abteilung stellte den Angriff am Samstag, 10. Oktober 2026, fest. Wann die Angreifer ins Netz eingedrungen sind, ist nicht bekannt. Spätestens seit dem 14. Oktober informiert das Unternehmen öffentlich, am 15. Oktober folgte eine Pressemitteilung. Die Angabe 11. Oktober im FAQ der Informationsseite ist vermutlich ein Tippfehler, denn der 11. Oktober war ein Sonntag.
Sind meine Daten gestohlen worden?
Das ist bisher nicht geklärt. Laut Seetel kann ein Abfluss von Kunden- und Buchungsdaten nicht vollständig ausgeschlossen werden, bestätigt ist er nicht. Eine Veröffentlichung von Gästedaten ist nicht bekannt. Bestätigt sich eine Betroffenheit, will Seetel die Betroffenen konkret informieren.
Kann ich meinen Aufenthalt wie geplant antreten?
Nach den bisherigen Angaben ja. Laut Unternehmen läuft der Hotelbetrieb ohne größere Einschränkungen weiter. Bei E-Mail, Telefon und Buchungsanfragen ist mit Verzögerungen zu rechnen. Konkrete Angaben zu Anreise und Zahlung vor Ort macht Seetel nicht.
Wurden Kreditkartendaten erbeutet?
Dazu gibt es keine Angabe. Seetel erwähnt Bank- und Zahlungsdaten nur für den Fall, dass sie betroffen sein sollten. Ob solche Daten überhaupt in den betroffenen Systemen lagen, ist offen. Wer sichergehen will, prüft seine Umsätze in den kommenden Wochen und lässt die Karte bei Auffälligkeiten sperren.
Wie erkenne ich eine gefälschte Seetel-Nachricht?
Typische Warnzeichen sind geänderte Kontodaten, Zeitdruck, Links zur Bestätigung von Kartendaten und abweichende Absenderadressen. Laut Seetel fragt das Unternehmen niemals per E-Mail oder Chat nach Passwörtern oder Bankdaten. Im Zweifel über die Nummer aus der Buchungsbestätigung nachfragen.
Ich habe eine verdächtige Nachricht bekommen. Was soll ich tun?
Nicht antworten, keine Links oder Anhänge öffnen und nichts bezahlen. Sichere die Nachricht per Screenshot und melde sie an information@seetel.de; gleiche die Adresse zuvor auf seetel.de ab. Wurde bereits Geld überwiesen oder wurden Kartendaten eingegeben, informiere sofort deine Bank und erstatte Anzeige bei der Polizei.
Wird Seetel erpresst, und wer steckt dahinter?
Laut Unternehmen liegt bislang keine Lösegeldforderung vor. Täter und Schadsoftware hat Seetel nicht genannt, und ein Bekennerschreiben ist in seriöser Berichterstattung bis zum 15. Oktober nicht bekannt. Sollten sich die Angreifer melden, will Seetel den Empfehlungen des Bundeskriminalamts folgen und keinen Kontakt aufnehmen.
Sind meine Geräte betroffen, wenn ich im Hotel war?
Laut Seetel nach jetzigem Stand nicht. Der Angriff habe sich auf die zentralen IT-Systeme des Unternehmens konzentriert. Wer unsicher ist, kann seine Geräte mit einem aktuellen Virenscanner prüfen.
Habe ich Anspruch auf Schadensersatz?
Das lässt sich derzeit nicht sagen. Ein Anspruch nach Art. 82 DSGVO setzt einen Verstoß, einen Schaden und einen Zusammenhang voraus. Ein Hackerangriff allein belegt laut Europäischem Gerichtshof noch nicht, dass die Schutzmaßnahmen unzureichend waren; in einem Schadensersatzprozess muss der Verantwortliche aber deren Eignung nachweisen. Entscheidend sind die Ergebnisse der Forensik. Das ist eine allgemeine Einordnung, keine Rechtsberatung.
Wo kann ich mich beschweren?
Beim Landesbeauftragten für Datenschutz und Informationsfreiheit Mecklenburg-Vorpommern in Schwerin oder bei der Datenschutzaufsicht deines Bundeslandes. Bei Seetel selbst kannst du nach Art. 15 DSGVO Auskunft darüber verlangen, welche Daten über dich gespeichert sind.
Fazit: Betrieb läuft laut Seetel weiter, Vorsicht bei Zahlungsaufforderungen
Der Ransomware-Angriff auf die Seetelhotels ist ernst, für Gäste aber nach heutigem Stand vor allem eine Frage der Vorsicht. Laut Unternehmen läuft der Hotelbetrieb weiter, die Einschränkungen betreffen Kommunikation, Verwaltung und die Bearbeitung von Buchungen. Ob Daten abgeflossen sind, klärt die Forensik. Bis dahin ist ein Abfluss von Gästedaten weder bestätigt noch ausgeschlossen; Berichte über veröffentlichte Gästedaten gibt es nicht.
Das größte praktische Risiko sind gefälschte Nachrichten, die den Vorfall ausnutzen. Wer keine Zahlungen auf geänderte Konten leistet, keine Kartendaten über Links bestätigt und Rückfragen nur über bekannte Kontaktwege stellt, schützt sich wirksam. Seetel informiert auf einer eigenen Seite und benennt offen, was noch unklar ist. Ob Gäste persönlich benachrichtigt werden müssen, entscheidet sich mit den Ergebnissen der Untersuchung.
Weiterlesen auf Drohnen.de
Datenlecks, Zero-Day-Lücken und Ransomware – und wie du dich schützt.
Wie Kriminelle einen Hype nutzen, um Schadsoftware zu verteilen.
Wie ältere Rechner bis 2027 weiter Sicherheitsupdates bekommen.
Wie Angreifer gefälschte Software nutzen und woran du sie erkennst.
TransparenzQuellen und Datenbasis33 Einträge
Angaben zum Vorfall stammen überwiegend aus der Gästeinformation mit FAQ und der Pressemitteilung der Seetelhotels und sind als Unternehmensangaben gekennzeichnet. Die Informationsseite ist im Fazit verlinkt. Medienberichte stützen sich erkennbar auf dieselben Unternehmensangaben; die Ostsee-Zeitung konnten wir nur im frei zugänglichen Teil lesen. Rechtliche Hinweise beruhen auf dem Normtext und Gerichtsentscheidungen und sind eine allgemeine Einordnung. Leak-Seiten haben wir bewusst nicht aufgerufen, Tätergruppen nennen wir nicht.
- Datenschutz-Grundverordnung (EU) 2016/679, Art. 12, 15, 33, 34, 77 und 82 (Rechtsquelle)
- EuGH, Urteil vom 14. Dezember 2023, C-340/21 (Rechtsprechung)
- EuGH, Urteil vom 4. Mai 2023, C-300/21 (Rechtsprechung)
- EuGH, Urteil vom 25. Januar 2024, C-687/21 (Rechtsprechung)
- EuGH, Urteil vom 4. September 2025, C-655/23 (Rechtsprechung)
- BGH, Urteil vom 18. November 2024, VI ZR 10/24, Pressemitteilung (Rechtsprechung)
- BSI: Die Lage der IT-Sicherheit in Deutschland 2025, Gefährdungslage (Behörde)
- Bundesregierung: Bundeslagebild Cybercrime 2025, 12. Mai 2026 (Behörde)
- BSI: Schutz gegen Phishing (Behörde)
- BSI: Passwortdiebstahl durch Phishing (Behörde)
- BSI: Identitätsdiebstahl (Behörde)
- Landesbeauftragter für Datenschutz und Informationsfreiheit Mecklenburg-Vorpommern: Kontakt (Behörde)
- LfDI MV: Hinweise zum Hotelphishing, 21. September 2026 (Behörde)
- LfDI MV: Cyberangriff auf einen Hotel-Datenbankdienstleister (Behörde)
- LfDI MV: Pressemitteilung zum Angriff auf einen Hotel-Dienstleister, 29. Juli 2026 (Behörde)
- Polizeiliche Kriminalprävention: Phishing (Behörde)
- Onlinewachen der Polizei (Behörde)
- Seetelhotels: Gästeinformation zum Cyber-Vorfall mit FAQ, Stand 14. Oktober 2026, im Fazit verlinkt (Unternehmensquelle)
- Seetelhotels: Pressemitteilung zum IT-Sicherheitsvorfall, 15. Oktober 2026 (Unternehmensquelle)
- Seetelhotels: Impressum (Unternehmensquelle)
- NDR: Cyberangriff auf Usedomer Hotelkette, 15. Oktober 2026 (Medium)
- Ostsee-Zeitung: Hacker-Angriff auf größte Hotelkette auf Usedom – Seetelhotels warnen jetzt ihre Gäste, 14. Oktober 2026 (Medium, Paywall)
- Ostdeutsche Allgemeine: Hackerangriff auf Usedoms Seetelhotels, 15. Oktober 2026 (Medium)
- Verbraucherzentrale Hamburg: Betrugsversuche nach Buchungen bei Booking.com (Verbraucherschutz)
- Verbraucherzentrale: Datenlecks und Ansprüche (Verbraucherschutz)
- Sperr-Notruf 116 116 (Service)
- Tageskarte: Cyberangriff auf arcona Hotels & Resorts, 28. Mai 2025 (Fachmedium)
- hotelvor9: Datenabfluss bei arcona, 10. Juni 2025 (Fachmedium)
- VRT: Kundendaten bei Booking.com betroffen, 13. April 2026 (Medium)
- TechRadar: Datenvorfall bei BWH Hotels, 12. Mai 2026 (Fachmedium)
- Tageskarte: Lindner bestätigt Datenangebot im Darknet, 9. Oktober 2026 (Fachmedium)
- Borns IT-Blog: Sicherheitsvorfall bei Maritim Hotels, 20. September 2026 (Fachmedium)
- Tageskarte: Datenschutzbeauftragte warnt vor Betrug mit Hoteldaten, 7. Oktober 2026 (Fachmedium)
Hinweis: Dieser Beitrag gibt den Stand vom 15. Oktober 2026, nachmittags, wieder. Angaben zum Vorfall stammen überwiegend von den Seetelhotels selbst und sind als Unternehmensangaben gekennzeichnet; mit den Ergebnissen der Forensik kann sich die Lage ändern. Rechtliche Hinweise sind eine allgemeine Einordnung und ersetzen keine Rechtsberatung. Kontaktdaten bitte vor der Nutzung selbst auf der offiziellen Website abgleichen. Wir nennen keine Tätergruppen und verlinken keine Leak-Seiten.
Transparenz- & Redaktionshinweis: Mit Blick auf die seit dem 2. August 2026 geltenden Transparenzvorgaben nach Artikel 50 des EU AI Act werden unsere Beiträge vor der Veröffentlichung inhaltlich geprüft, redaktionell eingeordnet und freigegeben. Die abschließende Bewertung und redaktionelle Verantwortung liegen bei unserer Redaktion.
Für die visuelle Gestaltung verwenden wir neben eigenen und bereitgestellten Aufnahmen auch Symbolbilder und Illustrationen. Diese können im Rahmen der Erstellung oder Bearbeitung mithilfe digitaler Werkzeuge entstehen oder angepasst werden. Soweit für einzelne Inhalte gesetzliche Transparenz- oder Kennzeichnungspflichten bestehen, werden diese entsprechend kenntlich gemacht.

