CERT-FR-Warnung · Stand 15. Oktober 2026
Cyberangriff auf Kühlanlagen: Wie Hacker Supermarkt-Kühlungen in Frankreich lahmlegten
Unbekannte haben in Hunderten französischen Supermärkten die Fernsteuerung der Kühlanlagen übernommen. Kühlregale heizten sich auf, Ware musste entsorgt werden. Frankreichs Cyberbehörde warnt, dass die Angriffe vermutlich weiterlaufen – und das BSI ruft auch deutsche Betreiber zum Handeln auf.
- Rund 700 von 10.000 Supermärkten betroffen, so die französische Regierung
- Kühlmöbel bis 50 °C, Tiefkühlware verloren, Brände gemeldet
- Betroffen: Steuerungen von Danfoss, Copeland und Dixell
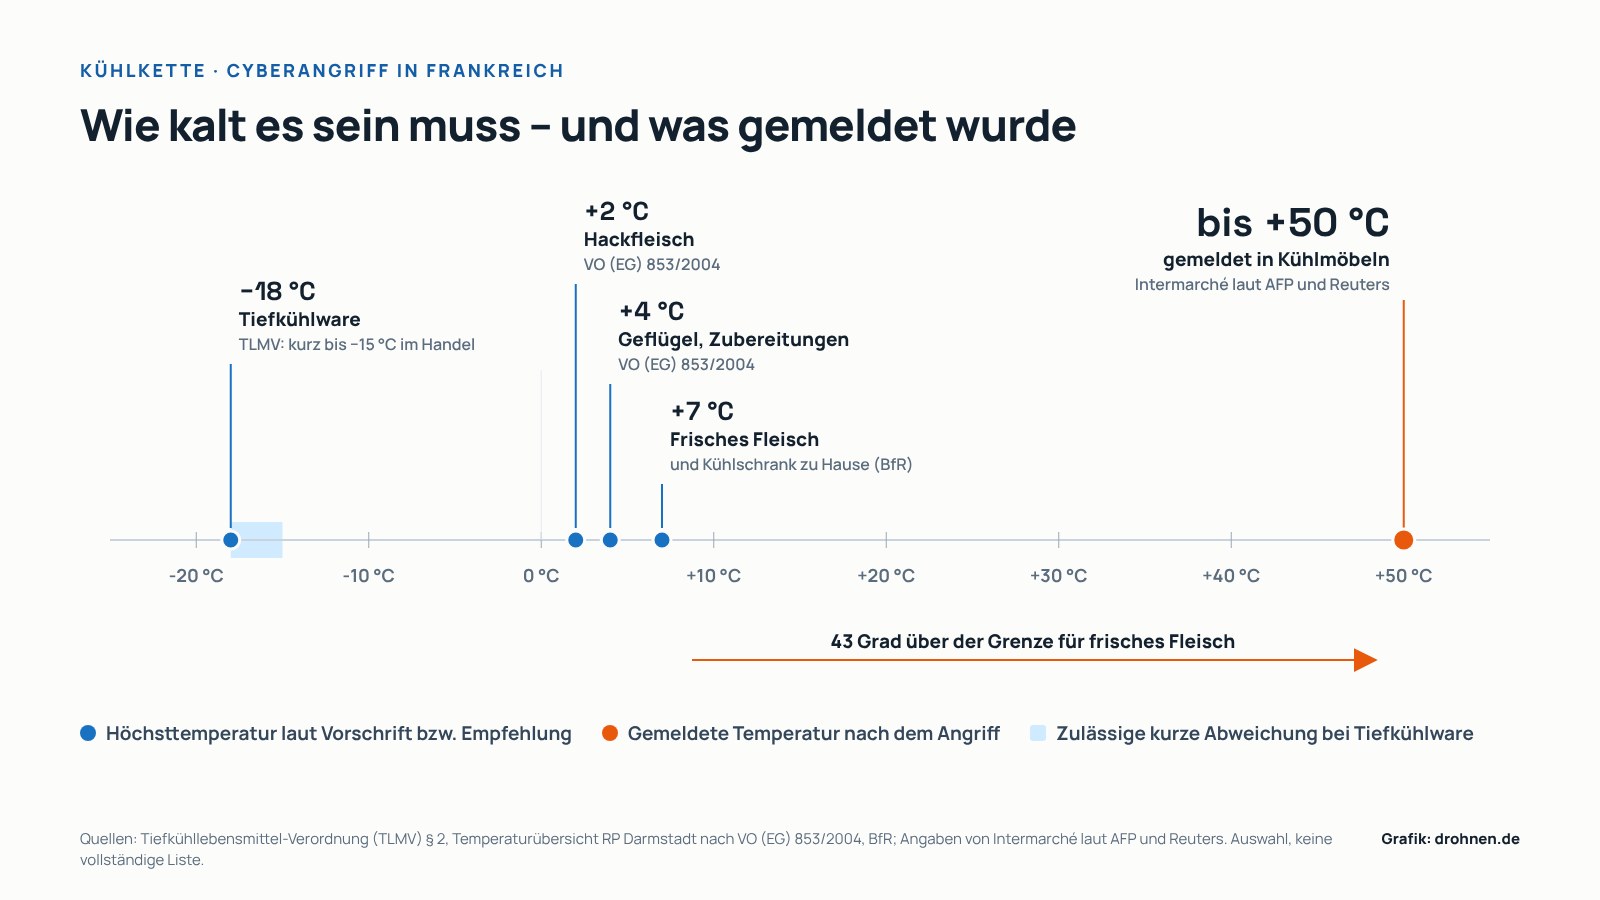
In der Nacht zum 12. Oktober 2026 haben Unbekannte in Hunderten französischen Supermärkten die Steuerung der Kühlanlagen übernommen. Kühl- und Tiefkühlmöbel wurden nach Angaben der Händler aus der Ferne in den Abtaubetrieb versetzt und heizten sich auf bis zu 50 °C auf. Frischware und Tiefkühlprodukte gingen verloren, die Pariser Staatsanwaltschaft ermittelt auch wegen Bränden. Nach Angaben der französischen Regierung waren rund 700 von etwa 10.000 Supermärkten betroffen. Die nationale Cyberbehörde warnt, dass die Angriffskampagnen vermutlich weiterlaufen.
Der Fall zeigt, wie verwundbar vernetzte Technik sein kann, wenn ihre Bedienoberflächen offen im Internet stehen. Dieser Beitrag erklärt, was passiert ist, welche Systeme betroffen sind, was über den Angriffsweg bekannt ist, ob deutsche Märkte betroffen sind, was Betreiber jetzt tun sollten und worauf Verbraucher bei der Kühlkette achten können. Grundlage sind die Warnung der französischen Cyberbehörde CERT-FR, die Mitteilung des Bundesamts für Sicherheit in der Informationstechnik (BSI), Sicherheitshinweise von Danfoss, Copeland und der US-Behörde CISA sowie Berichte von AP, Reuters und AFP.
Stand: 15. Oktober 2026. Die Ermittlungen laufen. Täter, Motiv und der genaue Angriffsweg sind offiziell nicht bekannt. Zahlen zu betroffenen Märkten schwanken je nach Quelle und Zeitpunkt.
Das Wichtigste in 20 Sekunden
Intermarché, Netto, Coopérative U, Carrefour, Monoprix und einzelne E.Leclerc-Filialen meldeten Ausfälle. Die Regierung spricht von rund 700 Märkten.
CERT-FR nennt aus dem Internet erreichbare Verwaltungsoberflächen als Kernproblem. Welche Schwachstelle genutzt wurde, ist offiziell nicht bestätigt.
Dem Lebensmittelhandelsverband BVLH sind keine betroffenen Märkte in Deutschland bekannt, dem BSI liegen keine Meldungen vor. Das BSI rät Betreibern trotzdem dringend, ihre Anlagen abzusichern.
CERT-FR warnt vor wahrscheinlich andauernden Kampagnen gegen diese Geräte. Ein Zurücksetzen auf Werkseinstellungen allein reicht bei kompromittierten Anlagen nicht.
Was in Frankreich passiert ist
Die Angriffe begannen in der Nacht von Sonntag auf Montag, 11. auf 12. Oktober. Nach Darstellung von Intermarché-Chef Thierry Cotillard wurden die Kühlmöbel aus der Ferne in den Abtaumodus gezwungen, in dem die Anlagen sonst kurz Eis von den Verdampfern schmelzen. Die Händlergruppe Les Mousquetaires, zu der Intermarché und Netto gehören, sprach gegenüber Reuters von 50 °C über rund sechs Stunden. Das französische Portal IT-Connect und Borns IT- und Windows-Blog berichten zudem von einem auf 50 °C gesetzten Sollwert; welcher Mechanismus genau griff, haben die Behörden nicht bestätigt.
Wie knapp es mancherorts war, schilderte der Filialleiter eines Intermarché im Pariser Viertel La Villette der AP: Ein Alarm um 4 Uhr morgens habe den Großteil der Frischware gerettet, die Tiefkühlware sei mit fast 40 °C aber schon verloren gewesen. In der folgenden Nacht traf es einen E.Leclerc im südfranzösischen Lescure-d’Albigeois, der mit Technik des Herstellers Dixell arbeitet. In einem anderen Markt mit Dixell-Technik bei Bordeaux wurde laut der Zeitung Le Monde der Sollwert von −22 °C auf 150 °C gesetzt; ein Kältetechniker sah dort zwei bis drei geänderte Parameter pro Sekunde, was auf automatisierte Angriffe hindeutet. Die Pariser Staatsanwaltschaft ermittelt über ihre Cybercrime-Abteilung und das Office anticybercriminalité (OFAC), unter anderem zu Lebensmittelverlusten und Bränden. Premierminister Sébastien Lecornu beauftragte die nationale Cyberbehörde ANSSI.
- Nacht 11./12. Okt.Erste AngriffswelleKühlmöbel mit Danfoss-Steuerung heizen sich in Hunderten Märkten auf.
- 12. Okt.Warnung und ErmittlungenCERT-FR veröffentlicht seine Warnung, die Staatsanwaltschaft ermittelt, die Regierung schaltet die ANSSI ein.
- Nacht 12./13. Okt.Zweite WelleAusfall in einem E.Leclerc mit Dixell-Technik nahe Albi.
- 13. Okt.Weitere HerstellerCERT-FR ergänzt Copeland und Dixell; die Regierung nennt rund 700 betroffene Märkte; das BSI warnt deutsche Betreiber.
- 14. Okt.Lage weiter offenKeine Bekennung, keine Lösegeldforderung; Europol steht in Kontakt mit Behörden betroffener Länder.
„Ein Weckruf für alle.“
Frankreichs Finanzminister Roland Lescure am 13. Oktober vor dem Parlament, laut AP (übersetzt)
Betroffene Ketten und Zahlen
Die Zahl der betroffenen Märkte ist im Lauf der Tage gestiegen und unterscheidet sich je nach Quelle. Die jüngste amtliche Angabe stammt von Finanzminister Lescure: rund 700 von etwa 10.000 Supermärkten, unabhängige Läden eingeschlossen. Eine Gefahr für die Versorgung sah er nicht, wohl aber eine Bedrohung der Ernährungssicherheit. Datenabflüsse wurden laut AFP nicht gemeldet.
| Kette | Betroffene Märkte | Quelle |
|---|---|---|
| Intermarché, Netto | anfangs rund 150, später mindestens 300 | Reuters, AFP |
| Coopérative U | 80 von rund 2.000 | Konzernchef Dominique Schelcher laut AP |
| Carrefour | 80 Supermärkte | Reuters, AFP, dpa |
| Monoprix | rund 30, etwa 5 Prozent der Filialen | AFP, Reuters |
| E.Leclerc | mehrere Märkte | AFP |
| Insgesamt | rund 700 von etwa 10.000 | Finanzminister Roland Lescure laut AP |
Die Schäden sind erheblich. Intermarché-Chef Cotillard bezifferte die Verluste der Gruppe landesweit auf mehrere zehn Millionen Euro; ob Versicherungen zahlen, ist offen. Schelcher nannte für einen kleinen Markt einige zehntausend Euro, für einen großen Verbrauchermarkt 180.000 bis 200.000 Euro. Ein Intermarché im elsässischen Haguenau bezifferte seinen Warenverlust laut Medienberichten auf 43.000 bis 50.000 Euro; dort waren laut NBC News auch am Mittwoch noch Teile der Tiefkühlregale leer. Der Handelsverband FCD forderte von Danfoss und den Kältefachbetrieben volle Transparenz.
Die Warnung von CERT-FR
Die französische Cyberbehörde CERT-FR, Teil der ANSSI, veröffentlichte am 12. Oktober die Warnung CERTFR-2026-ALE-012 mit dem Titel „Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération“ (übersetzt: Sicherheitsvorfall mit Angriffen auf Fernsteuerungen von Kälteanlagen) und ergänzte sie am 13. Oktober um weitere betroffene Geräte. CERT-FR schreibt, ihm seien zahlreiche Kompromittierungen dieser Fernsteuerungen bekannt. Die Erreichbarkeit einer Verwaltungsoberfläche aus dem Internet widerspreche guter Praxis. Versionsnummern, Schwachstellen-Kennungen oder technische Spuren des Angriffs nennt die Warnung nicht.
„Angriffskampagnen gegen diese Geräte laufen wahrscheinlich noch.“
CERT-FR in der Warnung CERTFR-2026-ALE-012 (übersetzt)
Die Behörde unterscheidet zwischen Anlagen, die noch nicht kompromittiert sind, und solchen, bei denen das bereits der Fall ist. Für beide gilt: Die Geräte sollen nicht mehr aus dem Internet erreichbar sein; bevor sie die Datenverbindung zum Kältedienstleister kappen, sollen Betreiber laut CERT-FR ihre Versicherungsbedingungen prüfen. Bei kompromittierten Anlagen verlangt CERT-FR zusätzlich einen Werksreset und eine Neukonfiguration; ein Reset allein reiche nicht, weil das Gerät verwundbar bleibe. Geräte ohne Sicherheitsupdates weiter am Internet zu lassen, berge ein sehr hohes Risiko. Die vollständigen Empfehlungen haben wir im Abschnitt Was Betreiber tun sollten zusammengefasst.
Welche Systeme betroffen sind
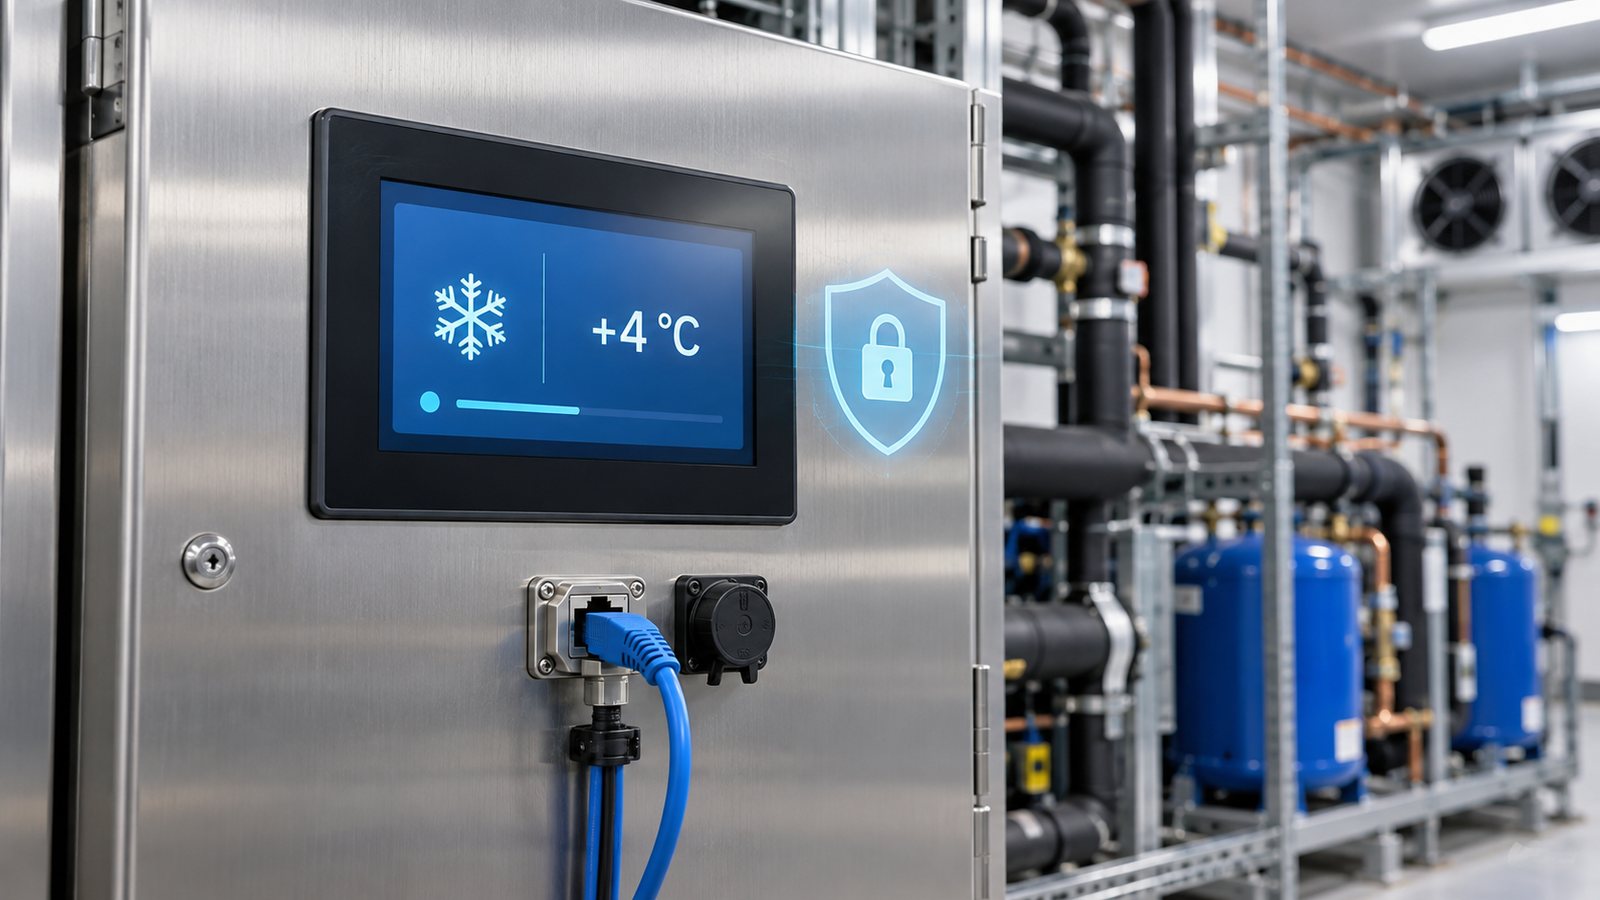
CERT-FR nennt vier Produktfamilien: Danfoss AK-SC, Danfoss AK-SM, Copeland xweb und Dixell xweb. Dixell ist eine Marke von Copeland, dem früheren Kältegeschäft von Emerson. Es handelt sich nicht um einzelne Kühlschränke, sondern um zentrale Steuer- und Überwachungsrechner eines Marktes. Sie koordinieren laut Danfoss die Regler der Kühlstellen, protokollieren Temperaturen, melden Alarme und steuern auch die Abtauzyklen. Bedient werden sie am Gerät, per Webbrowser oder über Software der Hersteller – und oft aus der Ferne durch den Kältedienstleister.
Nach Angaben von Danfoss war nur eine begrenzte Zahl seiner Systeme betroffen, überwiegend ältere Produkte ohne Sicherheitsupdates oder aktuelle Geräte mit veralteter Software. Fachmedien nennen unter Berufung auf Danfoss das Modell AK-SM 800, dessen Lebenszyklus 2021 endete, und den seit 2016 auslaufenden AK-SC 355, dazu einzelne AK-SM 800A mit alter Firmware. Danfoss rate seit Langem zu Updates, zur Migration auf neue Geräte und zum Betrieb hinter einer Firewall. Ein Sprecher von Copeland räumte gegenüber AP eine Schwachstelle in einer eingestellten Gerätegeneration ein, die keine Updates mehr erhält; welche Generation gemeint ist, geht aus den Berichten nicht hervor.
Angriffsweg: was bekannt ist – und was nicht
Offiziell ist der Angriffsweg nicht bestätigt. CERT-FR benennt weder eine Schwachstelle noch eine Methode, sondern nur das Grundproblem: Verwaltungsoberflächen, die direkt aus dem Internet erreichbar sind. Reuters berichtet unter Berufung auf eine Quelle im Umfeld des Premierministers, die ANSSI habe eine Schwachstelle in der Danfoss-Software gefunden; welche, wurde nicht gesagt.
Wie groß die Angriffsfläche ist, zeigen Auswertungen von Suchmaschinen für vernetzte Geräte. Das Sicherheitsunternehmen Claroty zählte im Sommer 2026 rund 2.765 öffentlich erreichbare Danfoss AK-SM 800A. Laut dem Anbieter SOCRadar lagen am 13. Oktober knapp zwei Drittel der weltweit gefundenen Danfoss-Oberflächen in Frankreich. Reuters fand mindestens 4.500 Danfoss-Bedienoberflächen im Netz; laut dem Analysedienst Onyphe lief nur eine kleine Minderheit davon mit aktueller Software. Erreichbarkeit heißt dabei nicht automatisch Kompromittierung. Für Copeland- und Dixell-Geräte haben wir keine Zahlen gefunden.
Bekannte Sicherheitslücken der Geräte
Für die betroffenen Gerätefamilien sind mehrere Sicherheitslücken öffentlich dokumentiert, teils seit Jahren. Ob eine davon für die Angriffe genutzt wurde, hat weder eine Behörde noch ein Hersteller bestätigt. Die Tabelle zeigt, wie wichtig aktuelle Firmware ist.
| Kennung | Gerät | Art der Lücke | Schweregrad | Behoben ab |
|---|---|---|---|---|
| CVE-2025-41450 | Danfoss AK-SM 8xxA | Umgehung der Anmeldung über ein datumsbasiertes Passwort | 8,2 (hoch) | Software 4.2 |
| CVE-2025-41451 | Danfoss AK-SM 8xxA | Einschleusen von Systembefehlen nach Anmeldung | 7,6 (hoch) | Software 4.3.1 |
| CVE-2023-25915 | Danfoss AK-SM 800A | Ausführen von Befehlen aus der Ferne | 9,8 (kritisch) | Software 3.3 |
| 23 Lücken, u. a. CVE-2026-21718 | Copeland XWEB Pro | u. a. Umgehung der Anmeldung, Codeausführung ohne Anmeldung | bis 10,0 (kritisch) | Firmware 1.13 |
| CVE-2021-45420 | Dixell XWEB-500 | Schreiben beliebiger Dateien ohne Anmeldung | nicht bewertet | kein Update, seit 2018 ohne Support |
Die Danfoss-Lücken aus 2025 hatte das Sicherheitsunternehmen Claroty gemeldet; die US-Behörde CISA veröffentlichte dazu im Mai 2025 einen Hinweis, den sie im August 2025 um weitere Lücken ergänzte; die Copeland-Lücken folgten im Februar 2026. Zum jeweiligen Zeitpunkt war keine Ausnutzung bekannt. Der Pentester Kevin Tellier von Synacktiv sagte dem französischen Sender Public Sénat, sein Team habe die Umgehung der Anmeldung schon 2023 bei einem Audit an Danfoss gemeldet; gegen diese Art von Lücke helfe auch ein starkes Passwort nicht. Bei aktueller Danfoss-Software ist laut Hersteller ein strenger Sicherheitsmodus voreingestellt, der verschlüsselte Verbindungen erzwingt.
Wie niedrig die Hürde für Angreifer sein kann, zeigt ein Laborversuch von Claroty vom 13. Oktober: Ein KI-Modell baute die bekannten Danfoss-Lücken anhand öffentlich verfügbarer Firmware in rund 28 Minuten zu einem funktionierenden Angriff mit Administratorrechten nach – bei der Umgehung der Anmeldung allerdings erst, nachdem der Forscher eingegriffen hatte. Ob die Angreifer in Frankreich diesen Weg nutzten, ist laut Claroty nicht bestätigt.
Wer dahinterstecken könnte
Das ist offen. Bis zum 15. Oktober gab es keine Bekennung und keine Lösegeldforderung, was Ermittler laut Reuters rätselhaft finden. Eine Zuordnung zu einer Gruppe oder einem Staat hat keine Behörde vorgenommen. Der Analyst François Deruty vom Sicherheitsunternehmen Sekoia sagte der AP, das Spektrum möglicher Täter reiche von staatlich gesteuerten Gruppen bis zu einem frustrierten französischen Studenten. Der britische Sicherheitsexperte Ken Munro sprach gegenüber Reuters von mangelnder grundlegender Cyberhygiene.
Für einen gleichzeitig gemeldeten Vorfall beim niederländischen Handelskonzern Ahold Delhaize sieht das niederländische Cyberzentrum NCSC derzeit keinen Grund, einen Zusammenhang anzunehmen. Prorussische Hacktivisten, die in derselben Woche andere Angriffe in Frankreich für sich reklamierten, haben sich laut dem Sicherheitsanbieter SOCRadar nicht zu den Kühlanlagen bekannt.
Ist Deutschland betroffen?
Bestätigt ist das bislang nicht. Dem Bundesverband des Deutschen Lebensmittelhandels (BVLH) sind laut netzwelt nach bisherigen Erkenntnissen keine betroffenen Märkte in Deutschland bekannt; Lidl und Kaufland erklärten, nicht betroffen zu sein. Auf Nachfrage des Portals inside digital sagten auch Rewe und Penny, sie seien von den Angriffen nicht betroffen; dem BSI lagen demnach keine Meldungen vor. Ein Analyst von Sekoia sagte Reuters zwar, auch Spanien, Portugal, Polen, Deutschland und Belgien seien betroffen. Das Büro des französischen Premierministers bestätigte das nicht, sondern sprach nur davon, andere Länder könnten betroffen sein. Wie viele solcher Steuerungen in Deutschland offen erreichbar sind, ist nicht bekannt.
Das BSI reagierte am 13. Oktober mit einer Pressemitteilung und einem Empfehlungspapier zu internetverbundenen Steuerungen (BSI-CS 154). Es richtet sich ausdrücklich auch an Betreiber kleiner Anlagen, etwa zur Kühlung von Lebensmitteln oder zur Stromerzeugung. Direkter Internetzugriff auf solche Steuerungen soll unterbunden, Fernzugriff nur über VPN mit Mehrfaktor-Anmeldung erlaubt und Sicherheitsupdates zügig eingespielt werden. Auch das belgische Zentrum für Cybersicherheit CCB warnte laut Security.NL Betreiber und empfahl dieselben Schritte; belgische Opfer nannte es nicht.
„Dieser Angriff hätte jedes Land treffen können und kann auch jetzt jederzeit Nachahmer finden.“
BSI-Präsidentin Claudia Plattner in der Pressemitteilung vom 13. Oktober 2026
Was Betreiber jetzt tun sollten
Die Empfehlungen von CERT-FR, BSI, der US-Behörde CISA und den Herstellern decken sich weitgehend. Sie betreffen alle, die zentrale Kühlsteuerungen mit Netzwerkanschluss betreiben oder warten. Für konkrete Geräte sind die Hinweise des jeweiligen Herstellers und des betreuenden Fachbetriebs maßgeblich.
Steuerungen und alle Geräte mit öffentlicher IP-Adresse nicht mehr direkt erreichbar machen. Vorher die Versicherungsbedingungen prüfen.
Alle Einstellungen kontrollieren, besonders Sollwerte und Abtauzeiten, die Angreifer verändert haben könnten.
Zugang nur über ein gesichertes VPN mit Mehrfaktor-Anmeldung. Eine Freigabe einzelner IP-Adressen gilt nur als Notlösung.
Updates der Hersteller einspielen, bei Danfoss den Sicherheitsmodus „Strict“ aktivieren. Ältere Geräte ohne Updates ersetzen oder strikt abschotten.
Standardpasswörter ersetzen und Konten prüfen. Gegen manche bekannte Lücken hilft das allein aber nicht.
Kompromittierte Geräte auf Werkseinstellungen zurücksetzen und vor der Inbetriebnahme neu konfigurieren – ein Reset allein reicht laut CERT-FR nicht.
Checkliste für Betreiber von Kühlanlagen
0 von 8 erledigt
Wie viel ein früher Alarm wert ist, zeigt ein Intermarché in Paris: Dort rettete laut AP ein Alarm um 4 Uhr morgens einen Großteil der Frischware. Ein zusätzlicher, vom Steuerrechner unabhängiger Temperaturfühler mit Alarm auf das Handy des Marktleiters oder des Notdienstes greift nach unserer Einordnung auch dann, wenn die zentrale Steuerung manipuliert ist. Wie wichtig sichere Updates und Cloud-Zugänge auch bei Geräten für zu Hause sind, zeigt das Beispiel der Sicherheitslücke beim DJI-Saugroboter Romo.
Was Verbraucher wissen sollten
Für Kunden in Deutschland gibt es nach bisherigem Stand keinen Grund zur Sorge: Betroffene Märkte sind hier nicht bestätigt. Intermarché zufolge wurde die betroffene Ware in seinen Märkten vollständig entsorgt; Hinweise auf einen Verkauf haben wir nicht gefunden. Private Kühlschränke sind von dieser Angriffswelle nicht betroffen – es ging um gewerbliche Steuerungen für ganze Märkte, nicht um vernetzte Haushaltsgeräte.
Wie kalt Lebensmittel sein müssen, ist gesetzlich geregelt. Tiefkühlware muss nach der Tiefkühllebensmittel-Verordnung bei −18 °C oder kälter gelagert werden; in Tiefkühlmöbeln des Handels sind kurze Schwankungen um höchstens 3 Grad erlaubt. Für kühlpflichtige tierische Lebensmittel gelten nach EU-Recht Höchstwerte, etwa +2 °C für Hackfleisch, +4 °C für Geflügel und +7 °C für frisches Fleisch. Für den Kühlschrank zu Hause empfiehlt das Bundesinstitut für Risikobewertung (BfR) höchstens +7 °C, besser weniger als +5 °C.
Das BfR rät, Kühl- und Tiefkühlware am Ende des Einkaufs in den Wagen zu legen und zügig nach Hause zu bringen, bei längeren Wegen in einer Kühltasche. Aufgetautes Speiseeis gehört in den Müll. Rohe tierische Lebensmittel sollten nach dem Auftauen erst vollständig durcherhitzt und erst dann gegebenenfalls wieder eingefroren werden. Wer die Temperatur im eigenen Kühlschrank kontrollieren möchte, kommt mit einem einfachen Thermometer aus.
Affiliate-Hinweis: Bei den Amazon-Verlinkungen auf dieser Seite handelt es sich um Partnerlinks. Wenn du darüber einkaufst, unterstützt du unsere Arbeit – als Amazon-Partner verdienen wir an qualifizierten Verkäufen, ohne dass sich der Preis für dich ändert.
🏆 Amazon Bestseller
Die folgende Übersicht zeigt die aktuell meistverkauften Kühlschrank- und Gefrierschrankthermometer auf Amazon und wird automatisch mit aktuellen Preisen, Verfügbarkeiten und Bewertungen aktualisiert.

- Kühlthermometer analog: Bequemes Ablesen und gleichzeitige Kontrolle der aktuellen Temperatur auf den analogen Skalen der zwei Kühlthermometer aus Kunststoff
- Skala: Durch die zweifarbige Skala und die Einteilung in Kühlzonen, lässt sich die Temperatur gut und schnell ablesen
- Qualität: Die analogen Kühlthermometer wurden komplett in Deutschland hergestellt
- Einfache Montage: Da die Kühlthermometer klein und handlich sind, können sie problemlos in einen Kühlschrank, Gefrierschrank, Kühltruhe oder Kühlhaus gehängt werden.
- Anzeige: Das Thermometer kann eine Temperatur von-40 bis +30°C anzeigen


- | Mini Kühlschrankthermometer | - Der Temperaturbereich ist von -20 ° C/-4 ° F bis 60 ° C/140 ° F, Hohe Präzision (±1 °C/±2 °F), Auflösung: 0,1 °C/0,2 °F. Überwachen Sie jederzeit die Temperaturinformationen des Kühlschranks, um sicherzustellen, dass die Lebensmittel die richtige Temperatur haben.
- | Verschiedene Installationsmethoden | - 3 verschiedene Optionen für die Platzierung, der magnetische Saugtyp saugt automatisch an, der Standtyp kann auf dem Schreibtisch stehen und der Hakentyp kann überall aufgehängt werden.
- | LCD Anzeige | - Dieses Kühlschrankthermometer verfügt über einen digitalen LCD-Bildschirm, Ideal für diejenigen, die nicht das beste Sehvermögen haben. Sie können die Temperatur auch bei schlechten Lichtverhältnissen deutlich erkennen.
- | Einfach zu bedienen | - Unser Kühlschrankthermometer Gefrierthermometer mit nur 2 Tasten, Die °C/°F-Taste schaltet zwischen Celsius und Fahrenheit um und die Power-Taste spart mehr Energie.
- | Breites Anwendungsspektrum | - Es kann an vielen Orten zur Messung platziert werden, Stabiler Betrieb der Messdaten in feuchten Umgebungen. z. B.: Wohnzimmer, Schlafzimmer, Kinderzimmer, Büro und Lagerraum usw.
- Kühlthermometer analog: Bequemes Ablesen und Kontrolle der aktuellen Temperatur auf der analogen Skala des Kühlthermometers aus Kunststoff
- Skala: Durch die zweifarbige Skala und die Einteilung in Kühlzonen, lässt sich die Temperatur gut und schnell ablesen
- Qualität: Das analoge Kühlthermometer wurde komplett in Deutschland hergestellt
- Einfache Montage: Da das Kühlthermometer klein und handlich ist, kann es problemlos in einen Kühlschrank, Gefrierschrank, Kühltruhe oder Kühlhaus gehängt werden.
- Anzeige: Das Thermometer kann eine Temperatur von-40 bis +30°C anzeigen

- [ Für Kühl- & Gefrierschrank ] Das digitale Thermometer überwacht die Innentemperatur von Kühlschrank, Gefrierschrank, Kühltruhe oder Weinkühler zuverlässig und hilft Ihnen, Lebensmittel sicher und frisch zu lagern
- [ MIN/MAX-Speicher ] Das Gerät speichert automatisch die höchste und niedrigste gemessene Temperatur. So erkennen Sie sofort, ob die Kühlkette unterbrochen wurde; ein langer Tastendruck setzt den Speicher zurück
- [ Beleuchtetes Display ] Auf Knopfdruck leuchtet das Display auf und schaltet sich nach 10 Sekunden automatisch wieder ab, sodass Sie die Temperatur auch im dunklen Kühlschrank mühelos ablesen können
- [ Hohe Genauigkeit ±0,5 °C ] Der präzise NTC-Sensor misst von -20 bis 50 °C mit einer Genauigkeit von ±0,5 °C und einer feinen Auflösung von 0,1°. Bei Über- oder Unterschreiten erscheint HH bzw. LL
- [ Hängen oder Stellen ] Dank praktischem Haken und ausklappbarem Standfuß lässt sich das Thermometer an das Gitter hängen oder frei ins Regal stellen – flexibel an jeder Stelle im Kühlschrank

- Thermometer für Kühlschrank, Gefrierschrank oder als Raumthermometer
- Messt von -20 °C bis 60 °C mit einer Genauigkeit von ±1 °C
- Drei Aufstellmöglichkeiten: Magnetisch/Hängend/Stehend
- Max/Min-Temperaturspeicherung
- Einfache Bedienung
NIS2 und Cyber Resilience Act: was rechtlich gilt
Seit dem 6. Dezember 2025 gilt in Deutschland das NIS2-Umsetzungsgesetz mit strengeren Cybersicherheitspflichten für wichtige und besonders wichtige Einrichtungen. Der Lebensmittelsektor ist darin nur teilweise erfasst: Das Gesetz nennt Unternehmen, die im Großhandel sowie in der industriellen Produktion und Verarbeitung tätig sind. Nach unserer Einordnung fallen einzelne Supermarktfilialen damit nicht unter NIS2, Großhandels- und Logistikbereiche großer Handelsgruppen können es aber – im Einzelfall entscheidet die Größe und Tätigkeit des Unternehmens.
Auf Herstellerseite greift der Cyber Resilience Act der EU. Seit dem 11. September 2026 müssen Hersteller vernetzter Produkte aktiv ausgenutzte Schwachstellen und schwere Sicherheitsvorfälle melden; die übrigen Anforderungen, etwa an Sicherheitsupdates, gelten ab dem 11. Dezember 2027. Für Geräte, die schon vorher verkauft wurden, gelten die Produktanforderungen nach unserer Einordnung grundsätzlich nicht rückwirkend. Für Geräte mit Funkschnittstellen gelten zudem seit dem 1. August 2025 Cybersicherheitsanforderungen nach der EU-Funkanlagenrichtlinie. Diese rechtliche Einordnung ist allgemein und ersetzt keine Beratung im Einzelfall.
Häufige Fragen zum Cyberangriff auf Kühlanlagen
Was ist bei dem Cyberangriff in Frankreich passiert?
Unbekannte haben ab der Nacht zum 12. Oktober 2026 die Fernsteuerungen von Kühlanlagen in Hunderten Supermärkten übernommen. Kühlmöbel wurden nach Angaben der Händler in den Abtaubetrieb versetzt und heizten sich auf bis zu 50 °C auf. Ware ging verloren, die Staatsanwaltschaft ermittelt auch wegen Bränden.
Wie viele Supermärkte sind betroffen?
Nach Angaben von Finanzminister Roland Lescure rund 700 von etwa 10.000 Supermärkten in Frankreich. Betroffen sind unter anderem Intermarché, Netto, Coopérative U, Carrefour, Monoprix und einzelne E.Leclerc-Märkte.
Welche Hersteller sind betroffen?
CERT-FR nennt Steuerungen der Reihen Danfoss AK-SC und AK-SM sowie Copeland xweb und Dixell xweb. Laut Danfoss handelt es sich überwiegend um ältere Geräte ohne Sicherheitsupdates oder um Geräte mit veralteter Software.
Sind auch deutsche Supermärkte betroffen?
Bestätigt ist das bislang nicht. Dem Lebensmittelhandelsverband BVLH sind keine betroffenen Märkte in Deutschland bekannt, Lidl, Kaufland, Rewe und Penny sehen sich nicht betroffen, und dem BSI liegen keine Meldungen vor. Ein Sicherheitsanalyst nannte gegenüber Reuters zwar auch Deutschland, bestätigt hat das keine Behörde. Das BSI rät Betreibern trotzdem dringend, ihre Steuerungen abzusichern.
Wer steckt hinter dem Angriff?
Das ist unbekannt. Bis zum 15. Oktober gab es weder eine Bekennung noch eine Lösegeldforderung, und keine Behörde hat die Angriffe einer Gruppe oder einem Staat zugeordnet.
Wie konnten die Hacker die Kühlanlagen steuern?
CERT-FR nennt Bedienoberflächen, die direkt aus dem Internet erreichbar sind, als Kernproblem. Welche Schwachstelle oder Methode genutzt wurde, haben Behörden und Hersteller nicht bestätigt. Für die Geräte sind mehrere teils kritische Lücken dokumentiert, die größtenteils mit Updates geschlossen wurden; für ausgelaufene Geräte wie Dixell XWEB-500 gibt es keine Updates mehr.
Kann mein Kühlschrank zu Hause gehackt werden?
Diese Angriffswelle betraf gewerbliche Steuerungen für ganze Märkte, keine Haushaltsgeräte. Für vernetzte Haushaltsgeräte gilt allgemein: Updates einspielen, Standardpasswörter ändern und Fernzugriffe nur freigeben, wenn sie gebraucht werden.
Ist Tiefkühlware im Supermarkt jetzt unsicher?
In Deutschland gibt es keine Hinweise auf betroffene Märkte. Tiefkühlware muss bei −18 °C oder kälter gelagert werden; in Tiefkühlmöbeln des Handels sind kurze Abweichungen um höchstens 3 Grad erlaubt.
Was rät das BSI?
Steuerungen nicht direkt aus dem Internet erreichbar machen, Fernzugriff nur per VPN mit Mehrfaktor-Anmeldung, Sicherheitsupdates zügig einspielen und regelmäßig prüfen, ob Geräte öffentlich erreichbar sind.
Fazit: Ein einfacher Fehler mit großer Wirkung
Der Angriff auf französische Supermärkte zeigt, wie aus einem verbreiteten Versäumnis ein realer Schaden wird: Kühlsteuerungen, die offen im Internet stehen, oft mit veralteter Software, ließen sich offenbar übernehmen. Wer dahintersteckt und welche Lücke genau genutzt wurde, ist offen. Klar ist aber, was hilft – und dass sich die wichtigsten Schutzmaßnahmen laut BSI unkompliziert umsetzen lassen.
Für Verbraucher in Deutschland besteht nach heutigem Stand kein Grund zur Sorge. Für Betreiber gilt das nicht: Wer Kühlanlagen mit Fernzugang betreibt, sollte jetzt mit seinem Fachbetrieb klären, wie die Steuerung erreichbar ist, und die Empfehlungen von CERT-FR und BSI umsetzen. Das BSI warnt ausdrücklich vor Nachahmern.
Weiterlesen auf Drohnen.de
Datenlecks, Zero-Day-Lücken und Ransomware – und wie du dich schützt.
Wie Angreifer gefälschte Software nutzen und woran du sie erkennst.
Was hinter dem Vorfall steckt und was er über KI-Sicherheit verrät.
Vernetzte Technik zu Hause: Adapter, Ventile und die richtige Wahl.
TransparenzQuellen und Datenbasis27 Einträge
Grundlage sind die Warnung von CERT-FR, die Pressemitteilung des BSI, Sicherheitshinweise von Danfoss, Copeland und der US-Behörde CISA sowie Berichte der Nachrichtenagenturen AP, Reuters, AFP und dpa. AP-Texte haben wir über gekennzeichnete AP-Fassungen geprüft. Rechtliche Angaben beruhen auf den Rechtstexten und amtlichen Übersichten; die Einordnung ist allgemein. Einige französische Medien waren für uns nicht direkt abrufbar.
- CERT-FR: Warnung CERTFR-2026-ALE-012, 12. und 13. Oktober 2026 (Behördenquelle)
- BSI: Pressemitteilung vom 13. Oktober 2026 (Behördenquelle)
- BSI: BSI-CS 154, Gefährdung durch internetverbundene OT-Systeme (Behördenquelle)
- CISA: Danfoss AK-SM 8xxA Series, ICSA-25-140-03 (Behördenquelle)
- CISA: Copeland XWEB und XWEB Pro, ICSA-26-057-10, 26. Februar 2026 (Behördenquelle)
- Danfoss: Sicherheitshinweis DSA-2025-03-01 (Herstellerquelle)
- Danfoss: Sicherheitshinweis DSA-2023-08-01 (Herstellerquelle)
- Danfoss: Software für AK-SM 800A – Sicherheitsmodus (Herstellerquelle)
- Copeland/Dixell: Sicherheitsupdate XWEB Pro, Februar 2026 (PDF) (Herstellerquelle)
- CVE-Datensatz CVE-2021-45420 (Dixell XWEB-500) (CVE-Datenbank)
- Verordnung über tiefgefrorene Lebensmittel (TLMV) (Rechtsquelle)
- RP Darmstadt: Temperaturanforderungen an kühlpflichtige Lebensmittel (PDF) (Behördenquelle)
- BfR: Korrektes Kühlen von Lebensmitteln im Privathaushalt (Behördenquelle)
- EU-Kommission: Cyber Resilience Act (Behördenquelle)
- AP via ABC News: 700 Supermärkte betroffen, 13. Oktober 2026 (Nachrichtenagentur)
- AP via VINnews: Angriffe laufen vermutlich weiter, 14. Oktober 2026 (Nachrichtenagentur)
- Reuters via The Star: Auch Copeland und Dixell betroffen (Nachrichtenagentur)
- AFP via La Libre: Erste Meldung, 12. Oktober 2026 (Nachrichtenagentur)
- IT-Connect: Angriff auf Kühlanlagen französischer Supermärkte, 12. Oktober 2026 (Fachmedium)
- Borns IT- und Windows-Blog: Details und Hintergründe, 13. Oktober 2026 (Blog)
- Claroty Team82: Laborversuch zu den Danfoss-Lücken, 13. Oktober 2026 (Sicherheitsforschung)
- Infosecurity Magazine: Details aus Le Monde, 14. Oktober 2026 (Fachmedium)
- NBC News: Folgen in einzelnen Märkten, 14. Oktober 2026 (Medium)
- Security.NL: Warnung des belgischen CCB, 14. Oktober 2026 (Fachmedium)
- inside digital: Stellungnahmen von Rewe, Penny und BSI, 15. Oktober 2026 (Medium)
- Euronews: Tausende Kühlsteuerungen weiter erreichbar, 14. Oktober 2026 (Medium)
- netzwelt: Stellungnahmen deutscher Händler und des BVLH, 14. Oktober 2026 (Medium)
Hinweis: Dieser Beitrag bietet allgemeine Informationen mit Stand 15. Oktober 2026. Die Ermittlungen laufen, Angaben zu Zahlen, Angriffsweg und Tätern können sich ändern. Die Hinweise für Betreiber geben die Empfehlungen der Behörden und Hersteller wieder und ersetzen keine Prüfung durch einen Fachbetrieb oder IT-Sicherheitsdienstleister. Die rechtliche Einordnung ersetzt keine Rechtsberatung.
Transparenz- & Redaktionshinweis: Mit Blick auf die seit dem 2. August 2026 geltenden Transparenzvorgaben nach Artikel 50 des EU AI Act werden unsere Beiträge vor der Veröffentlichung inhaltlich geprüft, redaktionell eingeordnet und freigegeben. Die abschließende Bewertung und redaktionelle Verantwortung liegen bei unserer Redaktion.
Für die visuelle Gestaltung verwenden wir neben eigenen und bereitgestellten Aufnahmen auch Symbolbilder und Illustrationen. Diese können im Rahmen der Erstellung oder Bearbeitung mithilfe digitaler Werkzeuge entstehen oder angepasst werden. Soweit für einzelne Inhalte gesetzliche Transparenz- oder Kennzeichnungspflichten bestehen, werden diese entsprechend kenntlich gemacht.
Einzelne Produktboxen und Produktlinks in diesem Beitrag sind Partnerlinks. Kaufst du darüber ein, erhält unsere Redaktion eine kleine Provision – für dich bleibt der Preis unverändert. Auf Testergebnisse, Noten und Empfehlungen hat das keinen Einfluss.

