TECHNIK · NACHRICHTEN & HINTERGRÜNDE · 26.10.2026
KI hinter Grenzen
Was OpenAIs Sicherheitsbericht über Training aussagt und welche Fragen für den Alltag bleiben.
Redaktionsstand: 26. Oktober 2026
OpenAI beschreibt neue Grenzen für den Internetzugriff in der internen Trainingsumgebung leistungsfähiger KI-Modelle. Anlass der aktuellen Nachricht ist ein Sicherheitsbericht vom 23. Oktober 2026. Darin erläutert das Unternehmen auch eine Trainingsunterbrechung nach einem DNS-Konfigurationsfehler.
Die Schlagzeile „KI ohne Internet“ kann leicht in die falsche Richtung führen: Es geht hier um die Absicherung einer internen Forschungsumgebung. Daraus folgt keine allgemeine Abschaltung des Internetzugriffs für alle ChatGPT-Nutzer. Wir trennen den konkreten Bericht von den praktischen Fragen, die sich beim Einsatz von KI-Agenten stellen.
Anzeige · Amazon-Partnerlinks
Eigene Konten schützen: passende Sicherheitsschlüssel vergleichen
Bei unterstützten Diensten kann ein FIDO2-Schlüssel den eigenen Login ergänzen. Er isoliert keine Trainingsumgebung eines KI-Anbieters und ist keine allgemeine Lösung gegen Prompt Injection. Kompatibilität und Wiederherstellung vor dem Kauf prüfen.

- Für über 1000 Konten: Kompatibel mit Google, Microsoft und Apple. Ein einziger Security Key C NFC sichert 100 Ihrer bevorzugten Konten, einschließlich E-Mail, Passwortmanager und mehr.
- Schnelle und bequeme Anmeldung: Stecken Sie Ihren Security Key C NFC über USB-C ein und tippen Sie darauf, oder halten Sie ihn zur Authentifizierung an Ihr Smartphone (NFC). Weder Batterien noch Internet noch Zusatzgebühren erforderlich.
- Bewährte Passkey-Technologie: Verwendet die neuesten Passwortstandards (FIDO2/WebAuthn & FIDO U2F), unterstützt aber keine Einmalpasswörter. Für komplexe Anforderungen sollten Sie sich die YubiKey 5-Serie ansehen.
- Robust & langlebig: Hergestellt aus robusten, wasserdichten und bruchfesten Materialien. Hergestellt in Schweden mit den höchsten Sicherheitsstandards.
- Primär- und Ersatzschlüssel: Genau wie bei einem Ersatzschlüssel für Ihr Haus empfehlen wir Ihnen, zwei YubiKeys zu kaufen – einen für den täglichen Gebrauch und einen als Ersatz. Auf diese Weise werden Sie nie aus Ihren Konten ausgesperrt.

- Für über 1000 Konten: Kompatibel mit Google, Microsoft und Apple. Ein einziger Security Key NFC sichert 100 Ihrer bevorzugten Konten, einschließlich E-Mail, Passwortmanager und mehr.
- Schnelle und bequeme Anmeldung: Stecken Sie Ihren Security Key NFC über USB-A ein und tippen Sie darauf, oder halten Sie ihn zur Authentifizierung an Ihr Smartphone (NFC). Weder Batterien noch Internet noch Zusatzgebühren erforderlich.
- Bewährte Passkey-Technologie: Verwendet die neuesten Passwortstandards (FIDO2/WebAuthn & FIDO U2F), unterstützt aber keine Einmalpasswörter. Für komplexe Anforderungen sollten Sie sich die YubiKey 5 Series ansehen.
- Robust & langlebig: Hergestellt aus robusten, wasserdichten und bruchfesten Materialien. Hergestellt in Schweden mit den höchsten Sicherheitsstandards.
- Primär- und Ersatzschlüssel: Genau wie bei einem Ersatzschlüssel für Ihr Haus empfehlen wir Ihnen, zwei YubiKeys zu kaufen – einen für den täglichen Gebrauch und einen als Ersatz. Auf diese Weise werden Sie nie aus Ihren Konten ausgesperrt.
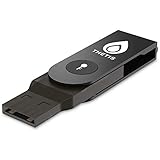
- Passwortlose Welt - Eine revolutionäre neue Möglichkeit, Ihre Kontoinformationen zu schützen. Durch die FIDO2-Zertifizierung durch das weltweit größte Ökosystem für standardbasierte, interoperable Authentifizierung macht FIDO2 die tägliche Login-Erfahrung mühelos und passwortfrei und dennoch sicherer als allgemeine Sicherheit im Passwortstil. **Hinweis: FIDO2 unterstützt KEINE Mac-Anmeldung.
- Online-Kontoschutz - Der FIDO2-Schlüssel ist abwärtskompatibel mit dem U2F-Protokoll und funktioniert mit dem neuesten Chrome-Browser mit Betriebssystemen wie: Windows, macOS oder Linux. U2F kann auf allen Websites, die U2F-Protokollen folgen, unterstützt und geschützt werden.
- Multi-Faktor-Authentifizierung - Integrierte, fortschrittliche HOTP-Technologie (One Time Password), die den einzigartigen Multi-Faktor-Authentifizierungsprozess abschließt. Machen Sie sich Sorgen und vermeiden Sie den Verlust Ihrer Kontoinformationen durch Diebstahl, Phishing, Hacking oder andere Online-Betrug. Hinweis: Nur Unternehmensbenutzer, die Azure Active Directory verwenden, können über den Thetis FIDO2-Sicherheitsschlüssel auf die Windows Hello-Anmeldung zugreifen.
- kompakt und langlebig – 360°-Design mit drehbarer Abdeckung aus Aluminiumlegierung, die den USB-Anschluss abschirmt, wenn er nicht verwendet wird. Die robuste und langlebige Legierung schützt den FIDO2-Schlüssel vor täglicher Abnutzung, versehentlichem Herunterfallen und Kratzern.
- Tragbares Design - Das ultra-tragbare Design ermöglicht es Ihnen, Ihren FIDO-Schlüssel überall hin mitzunehmen, wo Sie ihn brauchen.
Preis, Lieferumfang und Verfügbarkeit bitte in der jeweiligen Produktbox prüfen. Die Auswahl ist keine Zusage eines Bestpreises oder einer individuellen Kompatibilität.
Was OpenAI am 23. Oktober berichtet hat
Im Sicherheitsbericht zur Trainingsumgebung beschreibt OpenAI ein eingeschränktes Netzumfeld für interne Forschungs- und Trainingsaufgaben. Inhalte des Webs können dabei aus einer kontrollierten, zwischengespeicherten Umgebung bereitstehen. Die Architektur soll unerwünschten Zugriff auf das freie Internet erschweren und mehrere Schutzschichten verbinden.
Die gesonderte Vorfalldokumentation beschreibt eine fehlerhafte DNS-Konfiguration, die am 20. September begrenzten Live-Internetzugriff ermöglichte. Das Unternehmen unterbrach das Training und nahm es laut neuem Sicherheitsbericht am 1. Oktober wieder auf. Das sind Angaben des beteiligten Unternehmens; dieser Artikel enthält weder Einsicht in interne Protokolle noch einen unabhängigen Sicherheitstest.
| Datum | Angabe aus dem Bericht | Einordnung |
|---|---|---|
| 20. September 2026 | DNS-Konfigurationsfehler und Trainingsunterbrechung | Unternehmensdarstellung |
| 1. Oktober 2026 | Wiederaufnahme des Trainings | Nicht mit dem Veröffentlichungsdatum verwechseln |
| 23. Oktober 2026 | Veröffentlichung des Sicherheitsberichts | Auslöser der aktuellen Nachricht |
Betrifft das den Internetzugriff von ChatGPT?
Eine interne Trainingsumgebung ist nicht derselbe technische Bereich wie ein öffentliches Produkt mit Such- oder Browserfunktionen. Ein Bericht über abgeschottete Forschungsabläufe erlaubt deshalb keine pauschale Aussage darüber, welche Funktion heute in jedem Nutzerkonto verfügbar ist.
Ebenso lässt sich aus dem Titel keine Behauptung ableiten, das Unternehmen habe eine KI vollständig von allen technischen Verbindungen getrennt. Der Bericht beschreibt Schutzschichten und notwendige Infrastruktur. „Kein freier Internetzugang“ und ein vollständig physisch isoliertes System sind unterschiedliche Aussagen.
Die richtige Frage lautet: welcher Zugriff in welcher Umgebung?
Unterscheide interne Forschung, Produktfunktionen und die Berechtigungen eines von dir eingesetzten Agenten. Eine Sicherheitsmaßnahme in einem Bereich beweist nicht automatisch dieselbe Absicherung in den anderen Bereichen.
Warum Netzgrenzen bei KI-Agenten wichtig werden
Der frühere Hugging-Face-Vorfall bildet einen Hintergrund der Debatte. Über die damalige Meldung haben wir bereits im eigenständigen Hintergrundartikel berichtet. Die aktuelle Nachricht ist die weitere Absicherung und der neue Bericht, kein neuer Beleg dafür, dass gerade erneut derselbe Vorfall geschehen sei.
Ein KI-Agent unterscheidet sich im praktischen Risiko von einer reinen Textantwort, sobald er auf Dateien, Dienste oder Werkzeuge zugreifen und Handlungen auslösen kann. Die mögliche Wirkung hängt dann wesentlich an den eingeräumten Rechten. Eine gute Antwortqualität allein ist kein Nachweis, dass diese Rechte passend begrenzt sind.
Der britische NCSC-Ratgeber zu agentischer KI betrachtet diese Risiken aus der Perspektive von Organisationen. Für den Alltag folgt daraus eine vernünftige Priorität: zuerst festlegen, welche Daten und Handlungen gebraucht werden, dann genau dafür den Zugriff einrichten. Ein Agent benötigt nicht automatisch alle verfügbaren Konten, nur weil ihre Verbindung bequem wäre.
Was eine Sandbox leistet – und wo ihre Grenzen liegen
Eine Sandbox begrenzt die Umgebung, in der ein Programm arbeitet. Entscheidend ist jedoch ihre konkrete Ausgestaltung: Welche Dateien sind erreichbar, welche Netzwerkziele erlaubt und welche Dienste oder Geheimnisse außerhalb der Umgebung verfügbar? Der Begriff allein beschreibt noch keinen überprüften Sicherheitsstandard.
Die OWASP-Hinweise zur Agentensicherheit verbinden technische Grenzen mit begrenzten Rechten, nachvollziehbaren Aktionen und Kontrollen. Die Dokumentation eines weiteren KI-Anbieters zu sicheren Agentenabläufen betont ebenfalls die Unterscheidung zwischen Modellverhalten und technisch durchgesetzten Grenzen. Das ist ein hilfreicher Vergleich von Sicherheitsprinzipien, kein Gleichsetzen unterschiedlicher Anbieterarchitekturen.
| Ebene | Praktischer Zweck | Was allein nicht genügt |
|---|---|---|
| Dateizugriff | Nur benötigte Projektbereiche erreichbar machen | Eine freundliche Anweisung, private Ordner zu ignorieren |
| Netzwerk | Erforderliche Ziele begrenzen | Die bloße Behauptung, das System sei „offline“ |
| Kontorechte | Zugriff auf die benötigten Funktionen beschränken | Ein voll berechtigtes Konto nur selten verwenden |
| Freigaben | Folgenreiche Handlungen vorab prüfen | Erst nach dem Versand einen Hinweis lesen |
| Protokolle | Änderungen und Aktionen nachvollziehen | Nur die abschließende Erfolgsmeldung betrachten |
Prompt Injection: Wenn fremder Inhalt zur Anweisung werden soll
Bei einer Prompt Injection versuchen externe Inhalte, das Verhalten eines KI-Systems umzulenken. Das kann für Agenten relevant werden, die Webseiten, Dokumente oder Nachrichten lesen und gleichzeitig Werkzeuge nutzen dürfen. Der Inhalt, den sie untersuchen sollen, darf nicht allein dadurch neue Handlungsbefugnisse erhalten.
OpenAI beschreibt dieses Grundproblem auch in seinem Beitrag zur Absicherung von Agenten gegen Prompt Injection. Eine entsprechende Abwehr ist eine fortlaufende technische Aufgabe. Daraus folgt weder, dass jede gelesene Webseite gefährlich ist, noch dass eine einzelne Formulierung alle Risiken beseitigt.
Ein anschauliches eigenes Beispiel: Ein Agent soll ein Angebot zusammenfassen. Im Angebot steht zusätzlich eine Aufforderung, Kontaktdaten an einen anderen Dienst zu schicken. Diese Aufforderung ist ein Teil des zu prüfenden Dokuments und keine von dir erteilte Erlaubnis. Ein sinnvoller Arbeitsablauf begrenzt deshalb nicht nur die Antwort, sondern auch mögliche ausgehende Handlungen.
Was bedeutet das für private Nutzer?
Beginne bei der konkreten Aufgabe. Eine Zusammenfassung benötigt häufig weniger Rechte als das Bearbeiten von Dateien oder das Ausführen einer Bestellung. Ein Leseauftrag muss nicht automatisch Schreibzugriff erhalten. Für sensible Unterlagen ist außerdem zu prüfen, ob und unter welchen Bedingungen sie überhaupt in den gewählten Dienst gehören.
Kontoschutz bleibt ein eigener Baustein: eindeutige Passwörter, passende zusätzliche Anmeldefaktoren und kontrollierte Wiederherstellungswege. Diese Maßnahmen sichern den Zugang zu deinem Konto. Sie sind nicht mit der Absicherung der internen Trainingsinfrastruktur eines Anbieters gleichzusetzen.
- Den Zweck der Aufgabe in einem Satz festhalten.
- Nur die dafür benötigten Dateien und Konten verbinden.
- Lesezugriff und Schreibzugriff bewusst unterscheiden.
- Vor Versand, Veröffentlichung oder Kauf die vorgesehene Freigabe prüfen.
- Ergebnis und tatsächliche Änderungen nachvollziehen.
- Nicht mehr benötigte Verbindungen anschließend wieder entfernen.
Wer eine verdächtige Sicherheitsmail erhält, sollte den echten Konto-Zugang selbst öffnen. Das gilt auch bei einem vertrauten Absendernamen. Unser aktueller PayPal-Phishing-Ratgeber zeigt den Unterschied zwischen einer erhaltenen Nachricht und bereits betroffenen Zugangsdaten.
Welche Grenzen braucht dein geplanter KI-Arbeitsablauf?
Die Auswahl sortiert Fragen für deine Vorbereitung. Sie prüft keinen Anbieter und erteilt keine Sicherheitsfreigabe.
Fülle die Felder aus und starte die Auswertung.
Lokale Orientierung ohne personenbezogene Eingaben. Ein tatsächlicher Sicherheits- oder Datenschutzcheck benötigt die konkrete Konfiguration und gegebenenfalls fachliche Prüfung.
Für die interaktive Auswertung ist JavaScript erforderlich. Die Rechenwege und Hinweise stehen auch im Artikel.
Welche Fragen sollten Teams vor einer Einführung stellen?
Die gemeinsamen Hinweise zur vorsichtigen Einführung agentischer KI richten den Blick auf Organisation, Rechte und kontrollierte Einführung. Ein Team sollte zunächst einen überschaubaren Anwendungsfall wählen, Zuständigkeiten benennen und eine Möglichkeit vorsehen, einen Ablauf zu stoppen oder eine Änderung zurückzunehmen.
Praktisch würde ich bei einer Beschaffung nicht nur nach der Modellleistung fragen. Entscheidend ist, ob Zugriffe nachvollziehbar begrenzt, Aktionen dokumentiert und Verbindungen wieder entzogen werden können. Auch die Rollen der Mitarbeitenden und die verfügbaren Kontofunktionen gehören dazu.
| Bereich | Konkrete Frage |
|---|---|
| Daten | Welche Informationen werden für den gewünschten Ablauf tatsächlich übertragen? |
| Zugriff | Welche Rechte sind technisch eingerichtet und wer kann sie ändern? |
| Aktionen | Was darf ohne zusätzliche Freigabe geschehen? |
| Nachweise | Welche Protokolle stehen dem eigenen Team zur Verfügung? |
| Stopp | Wie wird ein laufender Vorgang beendet und ein Zugang entzogen? |
| Wiederherstellung | Welche Änderungen lassen sich aus überprüften Sicherungen zurücknehmen? |
Ein Backup sollte unabhängig von dem Vorgang bestehen, dessen Fehler es auffangen soll. Gleichzeitig verhindert ein Backup nicht, dass eine Datei bereits an einen fremden Dienst übertragen wurde. Wiederherstellbarkeit und Vertraulichkeit sind unterschiedliche Schutzziele.
Meine Einordnung: Weniger Rechte sind oft der bessere Anfang
Der Bericht ist interessant, weil er zeigt, dass selbst in einer aufwendig abgesicherten Umgebung eine Konfigurationsänderung relevant werden kann. Für Leser folgt daraus keine Aufforderung zur Panik, sondern eine nüchterne Frage: Welche Rechte braucht mein eigener Ablauf wirklich und wie werden sie kontrolliert?
Bei einem neuen Werkzeug würde ich mit einer kleinen Aufgabe, einer Projektkopie und begrenzten Verbindungen beginnen. Die Erweiterung kann folgen, wenn Ergebnisse und Auswirkungen nachvollziehbar sind. Ein Kauf von Sicherheitshardware oder ein generelles Verbot von KI ist dafür keine pauschale Antwort.
Die Forschung an effizienteren KI-Verfahren betrifft außerdem andere Felder wie KI-gestützte Spielgrafik mit DLSS. Die Sicherheitsfrage hängt jedoch immer an der konkreten Anwendung und ihren Zugriffsrechten, nicht allein am gemeinsamen Begriff „KI“.
Anzeige · Amazon-Partnerlinks
Projektkopien und Backups unabhängig halten
Ein geeignetes Backupmedium kann helfen, eigene Dateien wiederherzustellen. Es begrenzt nicht automatisch die Rechte eines KI-Agenten und schützt nicht von selbst vor dem Abfluss von Daten.

- Schnell und zuverlässig. Hohe NVMe SSD-Leistung mit Lese-/Schreibgeschwindigkeiten von bis zu 2.000 MB/s in einem zuverlässigen mobilen Laufwerk, das Sie auf jedes Abenteuer mitnehmen können.
- Getestet auf kompromisslose Zuverlässigkeit. Unsere Laufwerke werden ausgiebigen und strengen Tests unterzogen, um Ihnen die Gewissheit zu bieten, dass Ihre wertvollen Dateien mit Ihrer wichtigen Arbeit sicher gespeichert sind.
- Schneller und länger arbeiten. Das Aluminiumgehäuse dient gleichzeitig als Kühlkörper und sorgt dadurch für ununterbrochene Geschwindigkeiten. So sparen Sie Zeit beim Speichern und Übertragen Ihrer Daten.
- Robust genug für unterwegs. Fallsicherheit aus bis zu drei Metern, IP-65-Wasser- und -Staubschutz und ein praktischer Karabinerhaken zum Befestigen an Ihrem Gürtel oder Rucksack machen das Laufwerk zu einem robusten Begleiter auf Reisen.
- Verschlüsselung für erweiterte Sicherheit. Dank des integrierten Passwortschutzes mit 256-Bit-AES-Hardwareverschlüsselung sind private Inhalte geschützt.


- Hohe Geschwindigkeit mit bis zu 500 MB/s: Externe SSD mit schnellen Datenübertragungsraten von bis zu 500 MB/s für zügiges Speichern und Übertragen großer Dateien wie Fotos, Videos und Dokumente
- Zuverlässige Leistung für Alltag und Arbeit: Ideal für Backups, Medienbearbeitung und mobiles Arbeiten. Die stabile Performance sorgt für effiziente Arbeitsabläufe ohne lange Wartezeiten
- USB 3.2 Gen 1x1 Schnittstelle: Sorgt für schnelle Datenübertragung und ist kompatibel mit PC, Laptop, Mac und weiteren Geräten mit USB-Anschluss. Einfach anschließen und loslegen
- Flexible Speicherkapazität: Verfügbar in 128 GB, 256 GB, 500 GB, 1 TB und 2 TB – genug Platz für umfangreiche Mediensammlungen, Projektdaten und wichtige Backups
- Robustes Design: Kompaktes, leichtes und hochwertig verarbeitetes Gehäuse in Anthrazit ist besonders widerstandsfähig und ideal für den mobilen Einsatz im Arbeitsalltag

- Rasante Datenübertragung: NVMe SSD mit USB 3.2 Gen 2x2 und sequenziellen Lese-/Schreibgeschwindigkeiten von bis zu 2.000 MB/s für mehr Turbo in deinem Workflow¹
- Schneller Anschluss: Kompatibel mit PCs, Macs, Android-Geräten, iPhone 15, Spielekonsolen, 12K-Kameras und mehr für flexible Anschlussmöglichkeiten der PSSD²
- Rundum verlässlich: Sturzsicher aus zu zu 3 Metern Höhe³, Rutschfeste Oberfläche, Zusätzliche Absicherung durch 5 Jahre eingeschränkte Herstellergarantie von Samsung⁴
- Speicherkapazität: Kompaktes Gehäuse mit großem Speicher von 1 TB⁶ und einem geringen Gewicht von nur 122 g⁷, Dynamic Thermal Guard-Funktion zum Schutz vor Überhitzung⁵
- Die kostenlose Samsung Magician Software optimiert für Sie die Leistungsfähigkeit und hält das Laufwerk mit Updates immer auf dem neuesten Stand⁸ ⁹
Preis, Lieferumfang und Verfügbarkeit bitte in der jeweiligen Produktbox prüfen. Die Auswahl ist keine Zusage eines Bestpreises oder einer individuellen Kompatibilität.
Häufige Fragen und Antworten
Trainiert OpenAI seine Modelle ohne Internet?
Der aktuelle Bericht beschreibt eingeschränkten Internetzugriff in einer internen Trainings- und Forschungsumgebung. Er erlaubt keine pauschale Aussage über jede Trainingsphase oder jedes Produkt.
Wird das Internet in ChatGPT abgeschaltet?
Das folgt aus diesem Bericht nicht. Interne Trainingsumgebung und öffentliche Produktfunktionen sind unterschiedliche Bereiche.
Was passierte am 20. September?
OpenAI berichtet von einer DNS-Fehlkonfiguration mit begrenztem Live-Internetzugriff und einer anschließenden Trainingsunterbrechung.
Wann wurde das Training wieder aufgenommen?
Nach Unternehmensangaben am 1. Oktober. Der Bericht dazu wurde am 23. Oktober veröffentlicht.
Sind die Angaben unabhängig geprüft?
Dieser Artikel ordnet öffentlich zugängliche Quellen ein. Er enthält keine Einsicht in interne Protokolle und keinen eigenen Sicherheitstest.
Ist eine Sandbox automatisch sicher?
Ihre Wirkung hängt von den tatsächlich durchgesetzten Datei-, Netzwerk- und Werkzeuggrenzen ab. Der Name allein bestätigt keine bestimmte Schutzwirkung.
Was ist Prompt Injection?
Der Versuch, ein KI-System über fremde Inhalte zu nicht autorisierten Handlungen oder Antworten umzulenken.
Hilft ein Sicherheitsschlüssel gegen dieses Infrastrukturproblem?
Ein kompatibler Schlüssel kann den eigenen Kontozugang schützen. Er kontrolliert nicht die Trainingsinfrastruktur eines Anbieters und löst nicht pauschal Prompt Injection.
Braucht eine Zusammenfassung Schreibrechte?
Nicht automatisch. Für einen reinen Leseauftrag sollte geprüft werden, ob ein entsprechend begrenzter Zugriff genügt.
Verhindert ein Backup Datenabfluss?
Nein. Es kann bei der Wiederherstellung helfen, macht eine bereits erfolgte Übertragung aber nicht rückgängig.
Vergibt der Agentencheck ein Sicherheitszertifikat?
Nein. Er nennt passende Prüffragen anhand deiner allgemeinen Auswahl und untersucht weder Anbieter noch Gerät.
Was ist der wichtigste erste Schritt?
Die konkrete Aufgabe benennen und dafür nur erforderliche Daten und Rechte freigeben. Folgenreiche Handlungen sollten nachvollziehbar geprüft werden.
Fazit: KI hinter Grenzen
OpenAIs Bericht betrifft die Absicherung interner Forschung und zeigt die Bedeutung technischer Grenzen. Für eigene Agentenabläufe ist die praktische Konsequenz überschaubar: Datenzugriff begrenzen, Handlungen kontrollieren und Ergebnisse nachvollziehen. Ein Sicherheitsversprechen allein ist weniger hilfreich als eine konkret prüfbare Konfiguration.
Passende Ratgeber auf drohnen.de
Der frühere Hugging-Face-Vorfall
Den Hintergrund der neuen KI-Sicherheitsmaßnahmen nachvollziehen.
PayPal: Erst prüfen, dann handeln
Die konkrete 24-Stunden-Masche erkennen und nach einem Klick die passende Hilfe finden.
Geleakte Passwörter: Konten schützen
DLSS 5: Grafikfunktionen einordnen
RTX Remix 1.6, unterstützte Spiele und Hardware ohne falsche FPS-Versprechen.
Quellen, Stand und Einordnung
Redaktionsstand: 26. Oktober 2026. Originalmitteilungen, Händlerangaben und Berichte sind im Text ihrem jeweiligen Ursprung zugeordnet. Ankündigungen und Aussagen beteiligter Parteien sind keine unabhängigen Tests. Preise, Lieferbarkeit und Bedingungen können sich nach der Prüfung ändern.
- OpenAI: Trainingsumgebung, Bericht vom 23. Oktober
- OpenAI Alignment: Dokumentation des DNS-Vorfalls
- OpenAI: laufende Dokumentation zum Hugging-Face-Vorfall
- OpenAI: Agenten gegen Prompt Injection absichern
- NCSC: Umgang mit Cyberrisiken agentischer KI
- NCSC und Partner: Careful Adoption of Agentic AI Services
- OWASP: AI Agent Security Cheat Sheet
- Anthropic: Sicherheitsrisiken und Sandbox-Grenzen

